Login no NKP com o Microsoft Entra ID: do app registration ao acesso por grupo
Testado emNKP 2.19Kubernetes 1.36.2Microsoft Entra ID FreeLab em Em outra versão, confira a matriz de compatibilidade e as release notes antes de aplicar.
Resumo: o NKP 2.19 do lab passou a aceitar o login com as contas do Microsoft Entra ID, e as políticas de login do Entra, como o MFA, passaram a valer também para o painel e para o
kubectl. Do Identity Provider salvo ao primeiro login pelo Entra foram 12 minutos. O acesso é dado a grupos, nunca a pessoas: três grupos do Entra viraram três perfis no NKP, testados com usuários reais. A Ana administra toda a plataforma, o Bruno opera só o cluster do workspace dele e a Carla trabalha só no namespace do projeto. Uma quarta conta, sem grupo, autentica e não vê nada. Tudo funcionou com o Entra ID na licença gratuita. O post mostra a configuração dos dois lados, os papéis certos para cada perfil e as boas práticas que deixaram cada um pronto.
O resultado em uma tabela
| Usuário (grupo no Entra) | Papéis no NKP | No painel | No kubectl (cluster de serviços) |
|---|---|---|---|
Ana (nkp-plataforma-admins) | Global: Cluster Admin Role + dkp-kommander-admin | Tudo: 4 workspaces, 2 clusters, Administration | can-i '*' '*' = yes; vê os 6 nós |
Bruno (nkp-servicos-operadores) | Workspace: role customizada “Operador do Cluster (full)” + Kommander Workspace Admin | Só o workspace de serviços e o cluster dele | create deployments em todos os namespaces = yes |
Carla (nkp-servicos-devs) | Global: dkp-kommander-view · Workspace: Kommander Workspace View · Projeto: App Deployer + Kommander Project Edit | Só o workspace de serviços e o projeto dela | yes no namespace do projeto, no no default, nós proibidos |
| Eva (sem grupo) | Nenhum | Autentica no Entra e recebe “Not Authorized” | — |
| Admin local do NKP | Senha local | Painel completo o tempo todo | Kubeconfig de certificado |
O admin local e os kubeconfigs de certificado continuaram funcionando durante toda a configuração. É o acesso de emergência (break-glass) caso o login pelo Entra fique indisponível.
Como a identidade funciona no NKP
O NKP usa o Dex, um provedor OpenID Connect que roda uma vez só, no cluster de management. Os clusters de workload não têm Dex próprio: cada um recebe um kube-oidc-proxy (para o kubectl) e um traefik-forward-auth (para as interfaces web), que confiam no Dex central.
%3c/tspan%3e%3c/text%3e%3c/g%3e%3cg%3e%3crect x='510' y='379' fill='%23eaeaea' stroke='%23666' width='150' height='65' name='E' rx='3' ry='3' class='actor actor-bottom'/%3e%3ctext x='585' y='411.5' dominant-baseline='central' alignment-baseline='central' class='actor actor-box' style='text-anchor: middle%3b font-size: 16px%3b font-weight: 400%3b font-family: arial%2c sans-serif%3b'%3e%3ctspan x='585' dy='0'%3eMicrosoft Entra ID%3c/tspan%3e%3c/text%3e%3c/g%3e%3cg%3e%3crect x='206.5' y='379' fill='%23eaeaea' stroke='%23666' width='157' height='65' name='D' rx='3' ry='3' class='actor actor-bottom'/%3e%3ctext x='285' y='411.5' dominant-baseline='central' alignment-baseline='central' class='actor actor-box' style='text-anchor: middle%3b font-size: 16px%3b font-weight: 400%3b font-family: arial%2c sans-serif%3b'%3e%3ctspan x='285' dy='0'%3eDex (management)%3c/tspan%3e%3c/text%3e%3c/g%3e%3cg%3e%3crect x='0' y='379' fill='%23eaeaea' stroke='%23666' width='150' height='65' name='U' rx='3' ry='3' class='actor actor-bottom'/%3e%3ctext x='75' y='411.5' dominant-baseline='central' alignment-baseline='central' class='actor actor-box' style='text-anchor: middle%3b font-size: 16px%3b font-weight: 400%3b font-family: arial%2c sans-serif%3b'%3e%3ctspan x='75' dy='0'%3eUsu%c3%a1rio%3c/tspan%3e%3c/text%3e%3c/g%3e%3cg%3e%3cline id='actor3' x1='799.5' y1='65' x2='799.5' y2='379' class='actor-line 200' stroke-width='0.5px' stroke='%23999' name='K' data-et='life-line' data-id='K'/%3e%3cg id='root-3' data-et='participant' data-type='participant' data-id='K'%3e%3crect x='710' y='0' fill='%23eaeaea' stroke='%23666' width='179' height='65' name='K' rx='3' ry='3' class='actor actor-top'/%3e%3ctext x='799.5' y='32.5' dominant-baseline='central' alignment-baseline='central' class='actor actor-box' style='text-anchor: middle%3b font-size: 16px%3b font-weight: 400%3b font-family: arial%2c sans-serif%3b'%3e%3ctspan x='799.5' dy='0'%3eNKP (painel e kubectl)%3c/tspan%3e%3c/text%3e%3c/g%3e%3c/g%3e%3cg%3e%3cline id='actor2' x1='585' y1='65' x2='585' y2='379' class='actor-line 200' stroke-width='0.5px' stroke='%23999' name='E' data-et='life-line' data-id='E'/%3e%3cg id='root-2' data-et='participant' data-type='participant' data-id='E'%3e%3crect x='510' y='0' fill='%23eaeaea' stroke='%23666' width='150' height='65' name='E' rx='3' ry='3' class='actor actor-top'/%3e%3ctext x='585' y='32.5' dominant-baseline='central' alignment-baseline='central' class='actor actor-box' style='text-anchor: middle%3b font-size: 16px%3b font-weight: 400%3b font-family: arial%2c sans-serif%3b'%3e%3ctspan x='585' dy='0'%3eMicrosoft Entra ID%3c/tspan%3e%3c/text%3e%3c/g%3e%3c/g%3e%3cg%3e%3cline id='actor1' x1='285' y1='65' x2='285' y2='379' class='actor-line 200' stroke-width='0.5px' stroke='%23999' name='D' data-et='life-line' data-id='D'/%3e%3cg id='root-1' data-et='participant' data-type='participant' data-id='D'%3e%3crect x='206.5' y='0' fill='%23eaeaea' stroke='%23666' width='157' height='65' name='D' rx='3' ry='3' class='actor actor-top'/%3e%3ctext x='285' y='32.5' dominant-baseline='central' alignment-baseline='central' class='actor actor-box' style='text-anchor: middle%3b font-size: 16px%3b font-weight: 400%3b font-family: arial%2c sans-serif%3b'%3e%3ctspan x='285' dy='0'%3eDex (management)%3c/tspan%3e%3c/text%3e%3c/g%3e%3c/g%3e%3cg%3e%3cline id='actor0' x1='75' y1='65' x2='75' y2='379' class='actor-line 200' stroke-width='0.5px' stroke='%23999' name='U' data-et='life-line' data-id='U'/%3e%3cg id='root-0' data-et='participant' data-type='participant' data-id='U'%3e%3crect x='0' y='0' fill='%23eaeaea' stroke='%23666' width='150' height='65' name='U' rx='3' ry='3' class='actor actor-top'/%3e%3ctext x='75' y='32.5' dominant-baseline='central' alignment-baseline='central' class='actor actor-box' style='text-anchor: middle%3b font-size: 16px%3b font-weight: 400%3b font-family: arial%2c sans-serif%3b'%3e%3ctspan x='75' dy='0'%3eUsu%c3%a1rio%3c/tspan%3e%3c/text%3e%3c/g%3e%3c/g%3e%3cstyle%3e%23mermaid-0%7bfont-family:arial%2csans-serif%3bfont-size:16px%3bfill:black%3b%7d%40keyframes edge-animation-frame%7bfrom%7bstroke-dashoffset:0%3b%7d%7d%40keyframes dash%7bto%7bstroke-dashoffset:0%3b%7d%7d%23mermaid-0 .edge-animation-slow%7bstroke-dasharray:9%2c5!important%3bstroke-dashoffset:900%3banimation:dash 50s linear infinite%3bstroke-linecap:round%3b%7d%23mermaid-0 .edge-animation-fast%7bstroke-dasharray:9%2c5!important%3bstroke-dashoffset:900%3banimation:dash 20s linear infinite%3bstroke-linecap:round%3b%7d%23mermaid-0 .error-icon%7bfill:%23552222%3b%7d%23mermaid-0 .error-text%7bfill:%23552222%3bstroke:%23552222%3b%7d%23mermaid-0 .edge-thickness-normal%7bstroke-width:1px%3b%7d%23mermaid-0 .edge-thickness-thick%7bstroke-width:3.5px%3b%7d%23mermaid-0 .edge-pattern-solid%7bstroke-dasharray:0%3b%7d%23mermaid-0 .edge-thickness-invisible%7bstroke-width:0%3bfill:none%3b%7d%23mermaid-0 .edge-pattern-dashed%7bstroke-dasharray:3%3b%7d%23mermaid-0 .edge-pattern-dotted%7bstroke-dasharray:2%3b%7d%23mermaid-0 .marker%7bfill:%23666%3bstroke:%23666%3b%7d%23mermaid-0 .marker.cross%7bstroke:%23666%3b%7d%23mermaid-0 svg%7bfont-family:arial%2csans-serif%3bfont-size:16px%3b%7d%23mermaid-0 p%7bmargin:0%3b%7d%23mermaid-0 .actor%7bstroke:hsl(0%2c 0%25%2c 83%25)%3bfill:%23eee%3bstroke-width:1%3b%7d%23mermaid-0 rect.actor.outer-path%5bdata-look='neo'%5d%7bfilter:drop-shadow( 1px 2px 2px rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-0 rect.note%5bdata-look='neo'%5d%7bstroke:%23999%3bfill:%23666%3bfilter:drop-shadow( 1px 2px 2px rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-0 text.actor%26gt%3btspan%7bfill:%23333%3bstroke:none%3b%7d%23mermaid-0 .actor-line%7bstroke:hsl(0%2c 0%25%2c 83%25)%3b%7d%23mermaid-0 .innerArc%7bstroke-width:1.5%3bstroke-dasharray:none%3b%7d%23mermaid-0 .messageLine0%7bstroke-width:1.5%3bstroke-dasharray:none%3bstroke:%23333%3b%7d%23mermaid-0 .messageLine1%7bstroke-width:1.5%3bstroke-dasharray:2%2c2%3bstroke:%23333%3b%7d%23mermaid-0 %5bid%24='-arrowhead'%5d path%7bfill:%23333%3bstroke:%23333%3b%7d%23mermaid-0 .sequenceNumber%7bfill:white%3b%7d%23mermaid-0 %5bid%24='-sequencenumber'%5d%7bfill:%23333%3b%7d%23mermaid-0 %5bid%24='-crosshead'%5d path%7bfill:%23333%3bstroke:%23333%3b%7d%23mermaid-0 .messageText%7bfill:%23333%3bstroke:none%3b%7d%23mermaid-0 .labelBox%7bstroke:hsl(0%2c 0%25%2c 83%25)%3bfill:%23eee%3bfilter:none%3b%7d%23mermaid-0 .labelText%2c%23mermaid-0 .labelText%26gt%3btspan%7bfill:%23333%3bstroke:none%3b%7d%23mermaid-0 .loopText%2c%23mermaid-0 .loopText%26gt%3btspan%7bfill:%23333%3bstroke:none%3b%7d%23mermaid-0 .sectionTitle%2c%23mermaid-0 .sectionTitle%26gt%3btspan%7bfill:%23333%3bstroke:none%3b%7d%23mermaid-0 .loopLine%7bstroke-width:2px%3bstroke-dasharray:2%2c2%3bstroke:hsl(0%2c 0%25%2c 83%25)%3bfill:hsl(0%2c 0%25%2c 83%25)%3b%7d%23mermaid-0 .note%7bstroke:%23999%3bfill:%23666%3b%7d%23mermaid-0 .noteText%2c%23mermaid-0 .noteText%26gt%3btspan%7bfill:white%3bstroke:none%3bfont-weight:normal%3b%7d%23mermaid-0 .activation0%7bfill:%23f4f4f4%3bstroke:%23666%3b%7d%23mermaid-0 .activation1%7bfill:%23f4f4f4%3bstroke:%23666%3b%7d%23mermaid-0 .activation2%7bfill:%23f4f4f4%3bstroke:%23666%3b%7d%23mermaid-0 .actorPopupMenu%7bposition:absolute%3b%7d%23mermaid-0 .actorPopupMenuPanel%7bposition:absolute%3bfill:%23eee%3bbox-shadow:0px 8px 16px 0px rgba(0%2c0%2c0%2c0.2)%3bfilter:drop-shadow(3px 5px 2px rgb(0 0 0 / 0.4))%3b%7d%23mermaid-0 .actor-man circle%2c%23mermaid-0 line%7bfill:%23eee%3bstroke-width:2px%3b%7d%23mermaid-0 g rect.rect%7bfilter:drop-shadow( 1px 2px 2px rgba(185%2c185%2c185%2c1))%3bstroke:%23999%3b%7d%23mermaid-0 .node .neo-node%7bstroke:%23999%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node rect%2c%23mermaid-0 %5bdata-look='neo'%5d.cluster rect%2c%23mermaid-0 %5bdata-look='neo'%5d.node polygon%7bstroke:url(%23mermaid-0-gradient)%3bfilter:drop-shadow( 1px 2px 2px rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.swimlane.cluster rect%7bfilter:none%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node path%7bstroke:url(%23mermaid-0-gradient)%3bstroke-width:1px%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node .outer-path%7bfilter:drop-shadow( 1px 2px 2px rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node .neo-line path%7bstroke:%23999%3bfilter:none%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node circle%7bstroke:url(%23mermaid-0-gradient)%3bfilter:drop-shadow( 1px 2px 2px rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node circle .state-start%7bfill:black%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.icon-shape .icon%7bfill:url(%23mermaid-0-gradient)%3bfilter:drop-shadow( 1px 2px 2px rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.icon-shape .icon-neo path%7bstroke:url(%23mermaid-0-gradient)%3bfilter:drop-shadow( 1px 2px 2px rgba(185%2c185%2c185%2c1))%3b%7d%23mermaid-0 :root%7b--mermaid-font-family:arial%2csans-serif%3b%7d%3c/style%3e%3cg/%3e%3cdefs%3e%3csymbol id='mermaid-0-computer' width='24' height='24'%3e%3cpath transform='scale(.5)' d='M2 2v13h20v-13h-20zm18 11h-16v-9h16v9zm-10.228 6l.466-1h3.524l.467 1h-4.457zm14.228 3h-24l2-6h2.104l-1.33 4h18.45l-1.297-4h2.073l2 6zm-5-10h-14v-7h14v7z'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3csymbol id='mermaid-0-database' fill-rule='evenodd' clip-rule='evenodd'%3e%3cpath transform='scale(.5)' d='M12.258.001l.256.004.255.005.253.008.251.01.249.012.247.015.246.016.242.019.241.02.239.023.236.024.233.027.231.028.229.031.225.032.223.034.22.036.217.038.214.04.211.041.208.043.205.045.201.046.198.048.194.05.191.051.187.053.183.054.18.056.175.057.172.059.168.06.163.061.16.063.155.064.15.066.074.033.073.033.071.034.07.034.069.035.068.035.067.035.066.035.064.036.064.036.062.036.06.036.06.037.058.037.058.037.055.038.055.038.053.038.052.038.051.039.05.039.048.039.047.039.045.04.044.04.043.04.041.04.04.041.039.041.037.041.036.041.034.041.033.042.032.042.03.042.029.042.027.042.026.043.024.043.023.043.021.043.02.043.018.044.017.043.015.044.013.044.012.044.011.045.009.044.007.045.006.045.004.045.002.045.001.045v17l-.001.045-.002.045-.004.045-.006.045-.007.045-.009.044-.011.045-.012.044-.013.044-.015.044-.017.043-.018.044-.02.043-.021.043-.023.043-.024.043-.026.043-.027.042-.029.042-.03.042-.032.042-.033.042-.034.041-.036.041-.037.041-.039.041-.04.041-.041.04-.043.04-.044.04-.045.04-.047.039-.048.039-.05.039-.051.039-.052.038-.053.038-.055.038-.055.038-.058.037-.058.037-.06.037-.06.036-.062.036-.064.036-.064.036-.066.035-.067.035-.068.035-.069.035-.07.034-.071.034-.073.033-.074.033-.15.066-.155.064-.16.063-.163.061-.168.06-.172.059-.175.057-.18.056-.183.054-.187.053-.191.051-.194.05-.198.048-.201.046-.205.045-.208.043-.211.041-.214.04-.217.038-.22.036-.223.034-.225.032-.229.031-.231.028-.233.027-.236.024-.239.023-.241.02-.242.019-.246.016-.247.015-.249.012-.251.01-.253.008-.255.005-.256.004-.258.001-.258-.001-.256-.004-.255-.005-.253-.008-.251-.01-.249-.012-.247-.015-.245-.016-.243-.019-.241-.02-.238-.023-.236-.024-.234-.027-.231-.028-.228-.031-.226-.032-.223-.034-.22-.036-.217-.038-.214-.04-.211-.041-.208-.043-.204-.045-.201-.046-.198-.048-.195-.05-.19-.051-.187-.053-.184-.054-.179-.056-.176-.057-.172-.059-.167-.06-.164-.061-.159-.063-.155-.064-.151-.066-.074-.033-.072-.033-.072-.034-.07-.034-.069-.035-.068-.035-.067-.035-.066-.035-.064-.036-.063-.036-.062-.036-.061-.036-.06-.037-.058-.037-.057-.037-.056-.038-.055-.038-.053-.038-.052-.038-.051-.039-.049-.039-.049-.039-.046-.039-.046-.04-.044-.04-.043-.04-.041-.04-.04-.041-.039-.041-.037-.041-.036-.041-.034-.041-.033-.042-.032-.042-.03-.042-.029-.042-.027-.042-.026-.043-.024-.043-.023-.043-.021-.043-.02-.043-.018-.044-.017-.043-.015-.044-.013-.044-.012-.044-.011-.045-.009-.044-.007-.045-.006-.045-.004-.045-.002-.045-.001-.045v-17l.001-.045.002-.045.004-.045.006-.045.007-.045.009-.044.011-.045.012-.044.013-.044.015-.044.017-.043.018-.044.02-.043.021-.043.023-.043.024-.043.026-.043.027-.042.029-.042.03-.042.032-.042.033-.042.034-.041.036-.041.037-.041.039-.041.04-.041.041-.04.043-.04.044-.04.046-.04.046-.039.049-.039.049-.039.051-.039.052-.038.053-.038.055-.038.056-.038.057-.037.058-.037.06-.037.061-.036.062-.036.063-.036.064-.036.066-.035.067-.035.068-.035.069-.035.07-.034.072-.034.072-.033.074-.033.151-.066.155-.064.159-.063.164-.061.167-.06.172-.059.176-.057.179-.056.184-.054.187-.053.19-.051.195-.05.198-.048.201-.046.204-.045.208-.043.211-.041.214-.04.217-.038.22-.036.223-.034.226-.032.228-.031.231-.028.234-.027.236-.024.238-.023.241-.02.243-.019.245-.016.247-.015.249-.012.251-.01.253-.008.255-.005.256-.004.258-.001.258.001zm-9.258 20.499v.01l.001.021.003.021.004.022.005.021.006.022.007.022.009.023.01.022.011.023.012.023.013.023.015.023.016.024.017.023.018.024.019.024.021.024.022.025.023.024.024.025.052.049.056.05.061.051.066.051.07.051.075.051.079.052.084.052.088.052.092.052.097.052.102.051.105.052.11.052.114.051.119.051.123.051.127.05.131.05.135.05.139.048.144.049.147.047.152.047.155.047.16.045.163.045.167.043.171.043.176.041.178.041.183.039.187.039.19.037.194.035.197.035.202.033.204.031.209.03.212.029.216.027.219.025.222.024.226.021.23.02.233.018.236.016.24.015.243.012.246.01.249.008.253.005.256.004.259.001.26-.001.257-.004.254-.005.25-.008.247-.011.244-.012.241-.014.237-.016.233-.018.231-.021.226-.021.224-.024.22-.026.216-.027.212-.028.21-.031.205-.031.202-.034.198-.034.194-.036.191-.037.187-.039.183-.04.179-.04.175-.042.172-.043.168-.044.163-.045.16-.046.155-.046.152-.047.148-.048.143-.049.139-.049.136-.05.131-.05.126-.05.123-.051.118-.052.114-.051.11-.052.106-.052.101-.052.096-.052.092-.052.088-.053.083-.051.079-.052.074-.052.07-.051.065-.051.06-.051.056-.05.051-.05.023-.024.023-.025.021-.024.02-.024.019-.024.018-.024.017-.024.015-.023.014-.024.013-.023.012-.023.01-.023.01-.022.008-.022.006-.022.006-.022.004-.022.004-.021.001-.021.001-.021v-4.127l-.077.055-.08.053-.083.054-.085.053-.087.052-.09.052-.093.051-.095.05-.097.05-.1.049-.102.049-.105.048-.106.047-.109.047-.111.046-.114.045-.115.045-.118.044-.12.043-.122.042-.124.042-.126.041-.128.04-.13.04-.132.038-.134.038-.135.037-.138.037-.139.035-.142.035-.143.034-.144.033-.147.032-.148.031-.15.03-.151.03-.153.029-.154.027-.156.027-.158.026-.159.025-.161.024-.162.023-.163.022-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.011-.178.01-.179.008-.179.008-.181.006-.182.005-.182.004-.184.003-.184.002h-.37l-.184-.002-.184-.003-.182-.004-.182-.005-.181-.006-.179-.008-.179-.008-.178-.01-.176-.011-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.022-.162-.023-.161-.024-.159-.025-.157-.026-.156-.027-.155-.027-.153-.029-.151-.03-.15-.03-.148-.031-.146-.032-.145-.033-.143-.034-.141-.035-.14-.035-.137-.037-.136-.037-.134-.038-.132-.038-.13-.04-.128-.04-.126-.041-.124-.042-.122-.042-.12-.044-.117-.043-.116-.045-.113-.045-.112-.046-.109-.047-.106-.047-.105-.048-.102-.049-.1-.049-.097-.05-.095-.05-.093-.052-.09-.051-.087-.052-.085-.053-.083-.054-.08-.054-.077-.054v4.127zm0-5.654v.011l.001.021.003.021.004.021.005.022.006.022.007.022.009.022.01.022.011.023.012.023.013.023.015.024.016.023.017.024.018.024.019.024.021.024.022.024.023.025.024.024.052.05.056.05.061.05.066.051.07.051.075.052.079.051.084.052.088.052.092.052.097.052.102.052.105.052.11.051.114.051.119.052.123.05.127.051.131.05.135.049.139.049.144.048.147.048.152.047.155.046.16.045.163.045.167.044.171.042.176.042.178.04.183.04.187.038.19.037.194.036.197.034.202.033.204.032.209.03.212.028.216.027.219.025.222.024.226.022.23.02.233.018.236.016.24.014.243.012.246.01.249.008.253.006.256.003.259.001.26-.001.257-.003.254-.006.25-.008.247-.01.244-.012.241-.015.237-.016.233-.018.231-.02.226-.022.224-.024.22-.025.216-.027.212-.029.21-.03.205-.032.202-.033.198-.035.194-.036.191-.037.187-.039.183-.039.179-.041.175-.042.172-.043.168-.044.163-.045.16-.045.155-.047.152-.047.148-.048.143-.048.139-.05.136-.049.131-.05.126-.051.123-.051.118-.051.114-.052.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.051.07-.052.065-.051.06-.05.056-.051.051-.049.023-.025.023-.024.021-.025.02-.024.019-.024.018-.024.017-.024.015-.023.014-.023.013-.024.012-.022.01-.023.01-.023.008-.022.006-.022.006-.022.004-.021.004-.022.001-.021.001-.021v-4.139l-.077.054-.08.054-.083.054-.085.052-.087.053-.09.051-.093.051-.095.051-.097.05-.1.049-.102.049-.105.048-.106.047-.109.047-.111.046-.114.045-.115.044-.118.044-.12.044-.122.042-.124.042-.126.041-.128.04-.13.039-.132.039-.134.038-.135.037-.138.036-.139.036-.142.035-.143.033-.144.033-.147.033-.148.031-.15.03-.151.03-.153.028-.154.028-.156.027-.158.026-.159.025-.161.024-.162.023-.163.022-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.011-.178.009-.179.009-.179.007-.181.007-.182.005-.182.004-.184.003-.184.002h-.37l-.184-.002-.184-.003-.182-.004-.182-.005-.181-.007-.179-.007-.179-.009-.178-.009-.176-.011-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.022-.162-.023-.161-.024-.159-.025-.157-.026-.156-.027-.155-.028-.153-.028-.151-.03-.15-.03-.148-.031-.146-.033-.145-.033-.143-.033-.141-.035-.14-.036-.137-.036-.136-.037-.134-.038-.132-.039-.13-.039-.128-.04-.126-.041-.124-.042-.122-.043-.12-.043-.117-.044-.116-.044-.113-.046-.112-.046-.109-.046-.106-.047-.105-.048-.102-.049-.1-.049-.097-.05-.095-.051-.093-.051-.09-.051-.087-.053-.085-.052-.083-.054-.08-.054-.077-.054v4.139zm0-5.666v.011l.001.02.003.022.004.021.005.022.006.021.007.022.009.023.01.022.011.023.012.023.013.023.015.023.016.024.017.024.018.023.019.024.021.025.022.024.023.024.024.025.052.05.056.05.061.05.066.051.07.051.075.052.079.051.084.052.088.052.092.052.097.052.102.052.105.051.11.052.114.051.119.051.123.051.127.05.131.05.135.05.139.049.144.048.147.048.152.047.155.046.16.045.163.045.167.043.171.043.176.042.178.04.183.04.187.038.19.037.194.036.197.034.202.033.204.032.209.03.212.028.216.027.219.025.222.024.226.021.23.02.233.018.236.017.24.014.243.012.246.01.249.008.253.006.256.003.259.001.26-.001.257-.003.254-.006.25-.008.247-.01.244-.013.241-.014.237-.016.233-.018.231-.02.226-.022.224-.024.22-.025.216-.027.212-.029.21-.03.205-.032.202-.033.198-.035.194-.036.191-.037.187-.039.183-.039.179-.041.175-.042.172-.043.168-.044.163-.045.16-.045.155-.047.152-.047.148-.048.143-.049.139-.049.136-.049.131-.051.126-.05.123-.051.118-.052.114-.051.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.052.07-.051.065-.051.06-.051.056-.05.051-.049.023-.025.023-.025.021-.024.02-.024.019-.024.018-.024.017-.024.015-.023.014-.024.013-.023.012-.023.01-.022.01-.023.008-.022.006-.022.006-.022.004-.022.004-.021.001-.021.001-.021v-4.153l-.077.054-.08.054-.083.053-.085.053-.087.053-.09.051-.093.051-.095.051-.097.05-.1.049-.102.048-.105.048-.106.048-.109.046-.111.046-.114.046-.115.044-.118.044-.12.043-.122.043-.124.042-.126.041-.128.04-.13.039-.132.039-.134.038-.135.037-.138.036-.139.036-.142.034-.143.034-.144.033-.147.032-.148.032-.15.03-.151.03-.153.028-.154.028-.156.027-.158.026-.159.024-.161.024-.162.023-.163.023-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.01-.178.01-.179.009-.179.007-.181.006-.182.006-.182.004-.184.003-.184.001-.185.001-.185-.001-.184-.001-.184-.003-.182-.004-.182-.006-.181-.006-.179-.007-.179-.009-.178-.01-.176-.01-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.023-.162-.023-.161-.024-.159-.024-.157-.026-.156-.027-.155-.028-.153-.028-.151-.03-.15-.03-.148-.032-.146-.032-.145-.033-.143-.034-.141-.034-.14-.036-.137-.036-.136-.037-.134-.038-.132-.039-.13-.039-.128-.041-.126-.041-.124-.041-.122-.043-.12-.043-.117-.044-.116-.044-.113-.046-.112-.046-.109-.046-.106-.048-.105-.048-.102-.048-.1-.05-.097-.049-.095-.051-.093-.051-.09-.052-.087-.052-.085-.053-.083-.053-.08-.054-.077-.054v4.153zm8.74-8.179l-.257.004-.254.005-.25.008-.247.011-.244.012-.241.014-.237.016-.233.018-.231.021-.226.022-.224.023-.22.026-.216.027-.212.028-.21.031-.205.032-.202.033-.198.034-.194.036-.191.038-.187.038-.183.04-.179.041-.175.042-.172.043-.168.043-.163.045-.16.046-.155.046-.152.048-.148.048-.143.048-.139.049-.136.05-.131.05-.126.051-.123.051-.118.051-.114.052-.11.052-.106.052-.101.052-.096.052-.092.052-.088.052-.083.052-.079.052-.074.051-.07.052-.065.051-.06.05-.056.05-.051.05-.023.025-.023.024-.021.024-.02.025-.019.024-.018.024-.017.023-.015.024-.014.023-.013.023-.012.023-.01.023-.01.022-.008.022-.006.023-.006.021-.004.022-.004.021-.001.021-.001.021.001.021.001.021.004.021.004.022.006.021.006.023.008.022.01.022.01.023.012.023.013.023.014.023.015.024.017.023.018.024.019.024.02.025.021.024.023.024.023.025.051.05.056.05.06.05.065.051.07.052.074.051.079.052.083.052.088.052.092.052.096.052.101.052.106.052.11.052.114.052.118.051.123.051.126.051.131.05.136.05.139.049.143.048.148.048.152.048.155.046.16.046.163.045.168.043.172.043.175.042.179.041.183.04.187.038.191.038.194.036.198.034.202.033.205.032.21.031.212.028.216.027.22.026.224.023.226.022.231.021.233.018.237.016.241.014.244.012.247.011.25.008.254.005.257.004.26.001.26-.001.257-.004.254-.005.25-.008.247-.011.244-.012.241-.014.237-.016.233-.018.231-.021.226-.022.224-.023.22-.026.216-.027.212-.028.21-.031.205-.032.202-.033.198-.034.194-.036.191-.038.187-.038.183-.04.179-.041.175-.042.172-.043.168-.043.163-.045.16-.046.155-.046.152-.048.148-.048.143-.048.139-.049.136-.05.131-.05.126-.051.123-.051.118-.051.114-.052.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.051.07-.052.065-.051.06-.05.056-.05.051-.05.023-.025.023-.024.021-.024.02-.025.019-.024.018-.024.017-.023.015-.024.014-.023.013-.023.012-.023.01-.023.01-.022.008-.022.006-.023.006-.021.004-.022.004-.021.001-.021.001-.021-.001-.021-.001-.021-.004-.021-.004-.022-.006-.021-.006-.023-.008-.022-.01-.022-.01-.023-.012-.023-.013-.023-.014-.023-.015-.024-.017-.023-.018-.024-.019-.024-.02-.025-.021-.024-.023-.024-.023-.025-.051-.05-.056-.05-.06-.05-.065-.051-.07-.052-.074-.051-.079-.052-.083-.052-.088-.052-.092-.052-.096-.052-.101-.052-.106-.052-.11-.052-.114-.052-.118-.051-.123-.051-.126-.051-.131-.05-.136-.05-.139-.049-.143-.048-.148-.048-.152-.048-.155-.046-.16-.046-.163-.045-.168-.043-.172-.043-.175-.042-.179-.041-.183-.04-.187-.038-.191-.038-.194-.036-.198-.034-.202-.033-.205-.032-.21-.031-.212-.028-.216-.027-.22-.026-.224-.023-.226-.022-.231-.021-.233-.018-.237-.016-.241-.014-.244-.012-.247-.011-.25-.008-.254-.005-.257-.004-.26-.001-.26.001z'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3csymbol id='mermaid-0-clock' width='24' height='24'%3e%3cpath transform='scale(.5)' d='M12 2c5.514 0 10 4.486 10 10s-4.486 10-10 10-10-4.486-10-10 4.486-10 10-10zm0-2c-6.627 0-12 5.373-12 12s5.373 12 12 12 12-5.373 12-12-5.373-12-12-12zm5.848 12.459c.202.038.202.333.001.372-1.907.361-6.045 1.111-6.547 1.111-.719 0-1.301-.582-1.301-1.301 0-.512.77-5.447 1.125-7.445.034-.192.312-.181.343.014l.985 6.238 5.394 1.011z'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-arrowhead' refX='7.9' refY='5' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M -1 0 L 10 5 L 0 10 z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-crosshead' markerWidth='15' markerHeight='8' orient='auto' refX='4' refY='4.5'%3e%3cpath fill='none' stroke='black' stroke-width='1pt' d='M 1%2c2 L 6%2c7 M 6%2c2 L 1%2c7' style='stroke-dasharray: 0%2c 0%3b'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-filled-head' refX='15.5' refY='7' markerWidth='20' markerHeight='28' orient='auto'%3e%3cpath d='M 18%2c7 L9%2c13 L14%2c7 L9%2c1 Z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-sequencenumber' refX='15' refY='15' markerWidth='60' markerHeight='40' orient='auto'%3e%3ccircle cx='15' cy='15' r='6'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-solidTopArrowHead' refX='7.9' refY='7.25' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 0 L 10 8 L 0 8 z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-solidBottomArrowHead' refX='7.9' refY='0.75' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 0 L 10 0 L 0 8 z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-stickTopArrowHead' refX='7.5' refY='7' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 0 L 7 7' stroke='black' stroke-width='1.5' fill='none'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-stickBottomArrowHead' refX='7.5' refY='0' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 7 L 7 0' stroke='black' stroke-width='1.5' fill='none'/%3e%3c/marker%3e%3c/defs%3e%3ctext x='179' y='80' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3eLog in with Entra ID%3c/text%3e%3cline x1='76' y1='109' x2='281' y2='109' class='messageLine0' data-et='message' data-id='i0' data-from='U' data-to='D' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3ctext x='434' y='124' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3eredireciona para o login%3c/text%3e%3cline x1='286' y1='153' x2='581' y2='153' class='messageLine0' data-et='message' data-id='i1' data-from='D' data-to='E' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3ctext x='332' y='168' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3esenha %2b MFA%3c/text%3e%3cline x1='584' y1='197' x2='79' y2='197' class='messageLine0' data-et='message' data-id='i2' data-from='E' data-to='U' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3ctext x='437' y='212' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3etoken com os grupos (Object ID)%3c/text%3e%3cline x1='584' y1='241' x2='289' y2='241' class='messageLine0' data-et='message' data-id='i3' data-from='E' data-to='D' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3ctext x='541' y='256' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3etoken do NKP ou kubeconfig de 24 h%3c/text%3e%3cline x1='286' y1='285' x2='795.5' y2='285' class='messageLine0' data-et='message' data-id='i4' data-from='D' data-to='K' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3ctext x='801' y='300' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3eRBAC do Kubernetes%2c por grupo%3c/text%3e%3cpath d='M 800.5%2c329 C 860.5%2c319 860.5%2c359 800.5%2c349' class='messageLine0' data-et='message' data-id='i5' data-from='K' data-to='K' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3c/svg%3e)
Três consequências práticas:
- O Entra cuida da autenticação (senha, MFA, bloqueio da conta). O NKP cuida da autorização (o que cada grupo pode fazer).
- Os API servers não mudam. Conferi no lab: nenhum tem flags
--oidc-*. O OIDC entra pelo kube-oidc-proxy, então não há reinício do control plane. - No NKP, permissão é dada a grupo. A própria tela de bindings avisa: “Both groups and roles must be defined before setting up cluster role bindings”. A ordem é sempre: grupo do Entra → grupo do NKP → papel → binding.
Edições do NKP
O login pelo Dex (RBAC e single sign-on) está em todas as edições: Starter, Pro e Ultimate. Workspaces e projetos, usados nos cenários do Bruno e da Carla, são do NKP Ultimate, a licença do lab. No Pro e no Starter, o mesmo resultado sai com RBAC nativo do Kubernetes, aplicando os bindings cluster a cluster.
O que preparar antes
| Item | Por quê | Como conferi no lab |
|---|---|---|
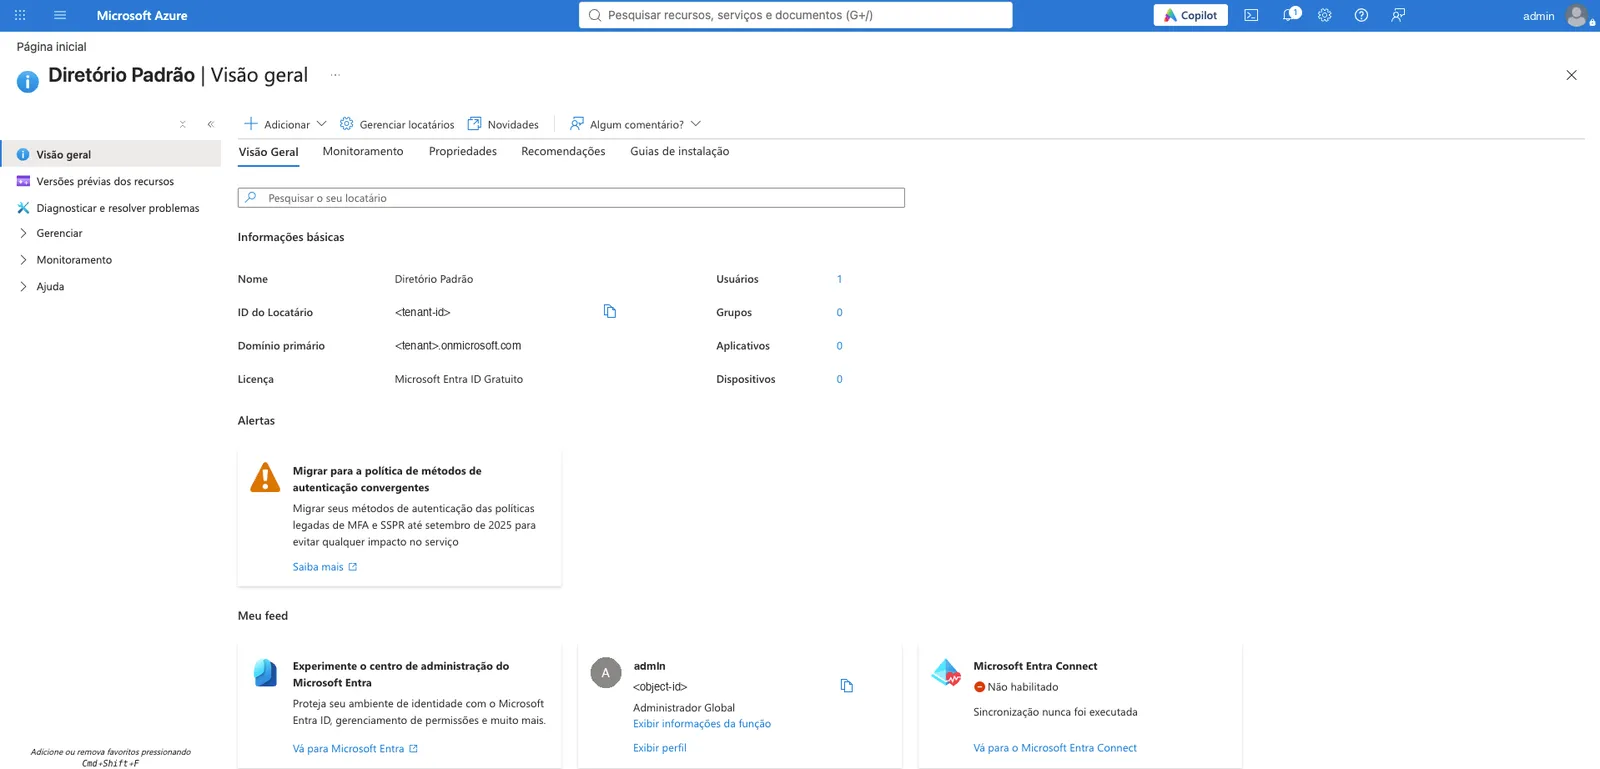
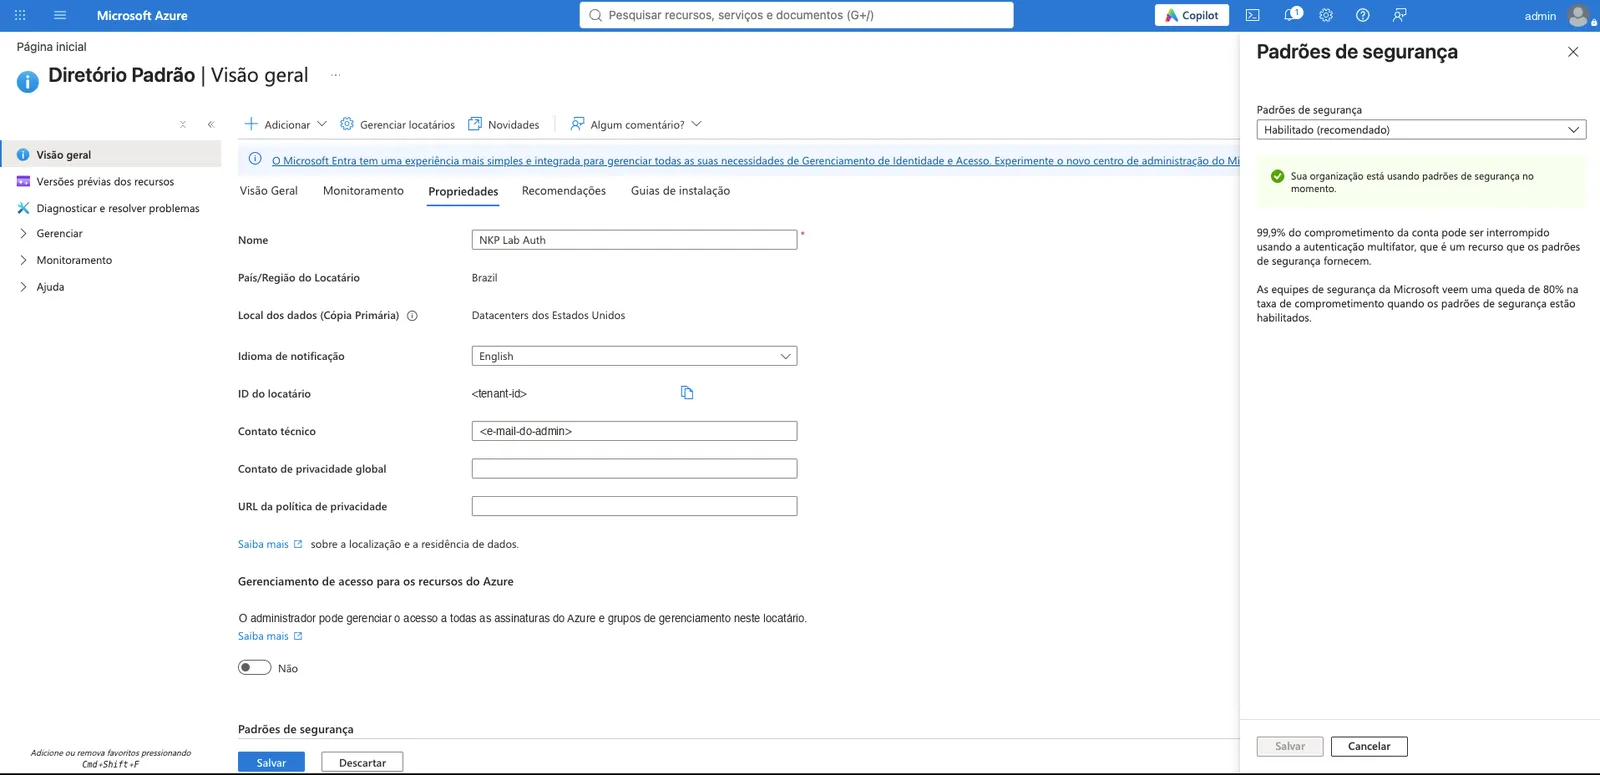
| Um tenant do Entra ID | O NKP conversa com um tenant | Entra ID Free: app registration, grupos e Security Defaults (MFA) estão incluídos |
| Domínio verificado (opcional) | Logins com o domínio da empresa | lab.leimar.dev verificado com um registro TXT |
| Usuários com o atributo Email preenchido | O NKP usa o e-mail como nome do usuário; sem ele, o login não conclui | Perfil de cada usuário → Contact information → Email |
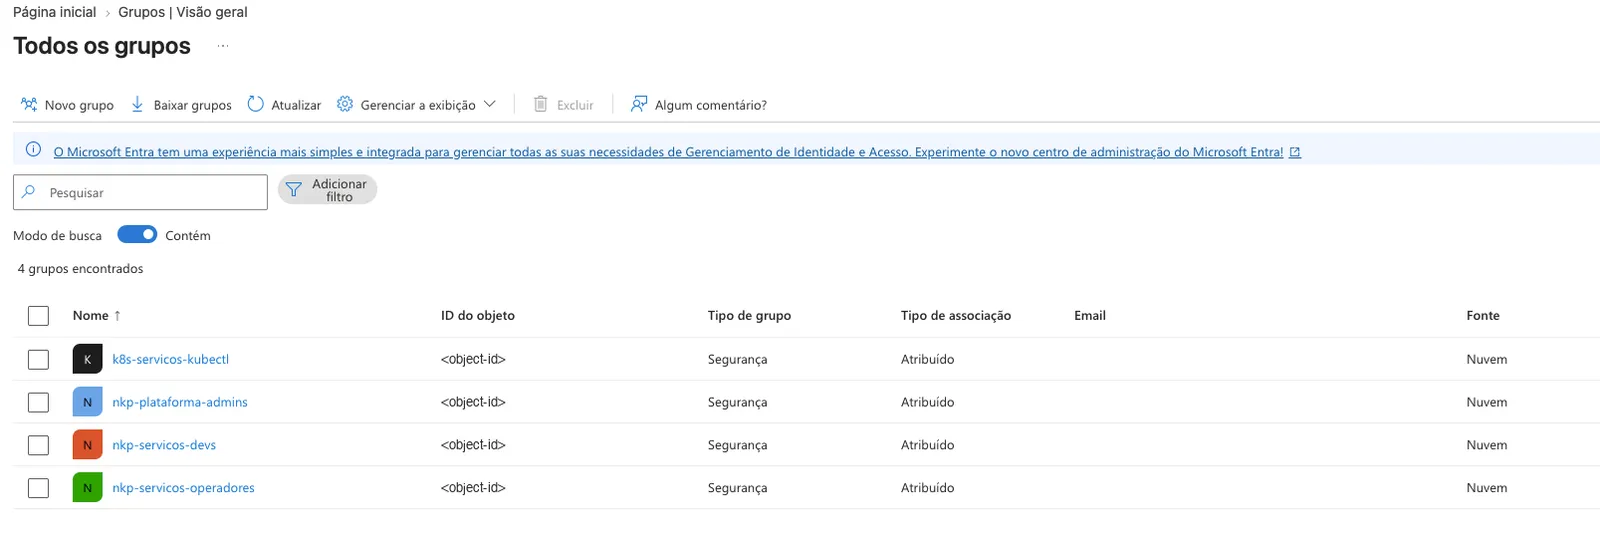
| Grupos de Segurança no Entra | O token carrega os grupos | 4 grupos, um por perfil |
Saída do management para login.microsoftonline.com e graph.microsoft.com (443) | É o pod do Dex que chama a Microsoft, não o navegador | Pod de teste no namespace kommander: 20 de 20 respostas HTTP 200 |
| Acesso de emergência | Se o login pelo Entra falhar, você não fica sem acesso | Admin local do NKP + kubeconfig de certificado nos dois clusters |
| Relógio sincronizado (NTP) | Tokens têm validade; relógio errado faz o token ser rejeitado | Bastion e API servers no mesmo segundo |
Faça antes: teste a saída do management
Um pod temporário no namespace kommander com curl para https://login.microsoftonline.com/<tenant-id>/v2.0/.well-known/openid-configuration responde em segundos se a rede está certa. Faça isso antes de abrir o formulário do NKP: um bloqueio de DNS ou proxy aparece aqui, e não no meio do primeiro login.
1. O app no Entra ID
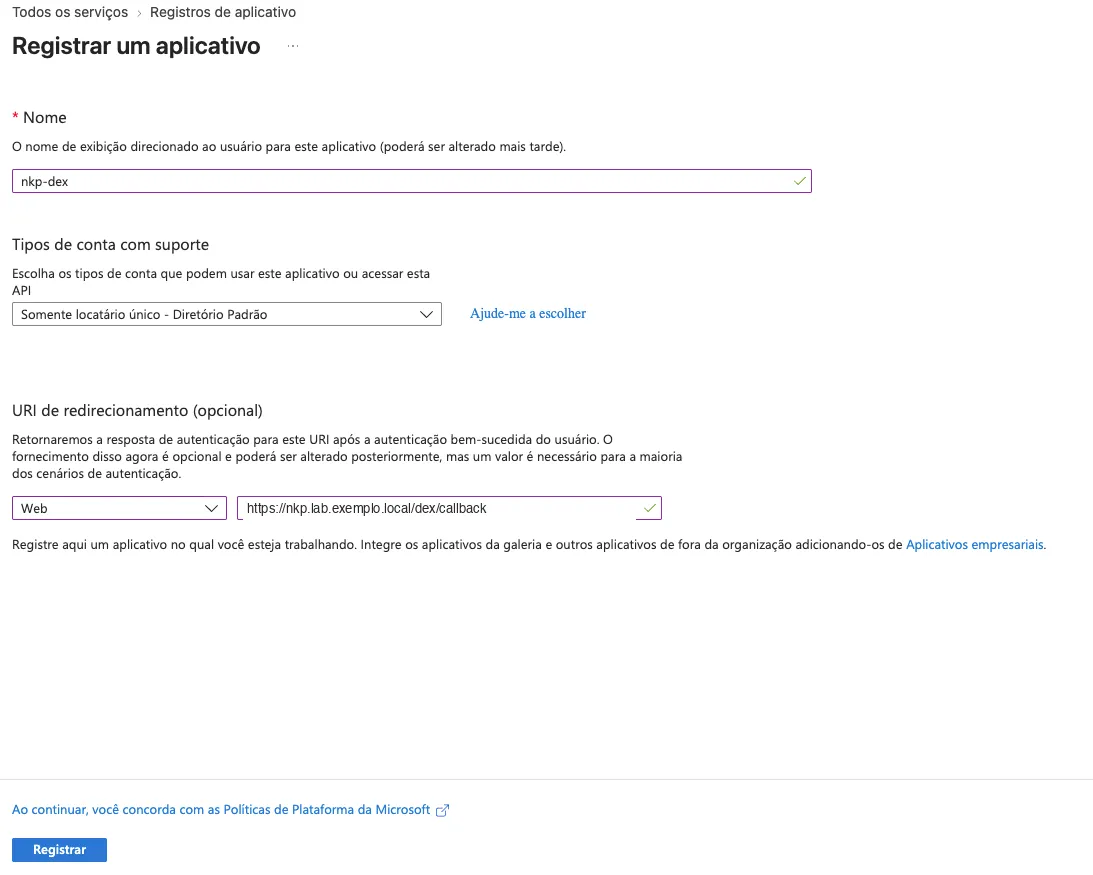
O NKP precisa de um app registration no Entra, que vira o “cliente” OIDC do Dex.
- App registrations → New registration: nome
nkp-dex, Accounts in this organizational directory only. - Redirect URI (Web):
https://<endereço-do-nkp>/dex/callback. No lab,https://nkp.lab.exemplo.local/dex/callback. O navegador resolve o nome interno; o Entra só exigehttps.
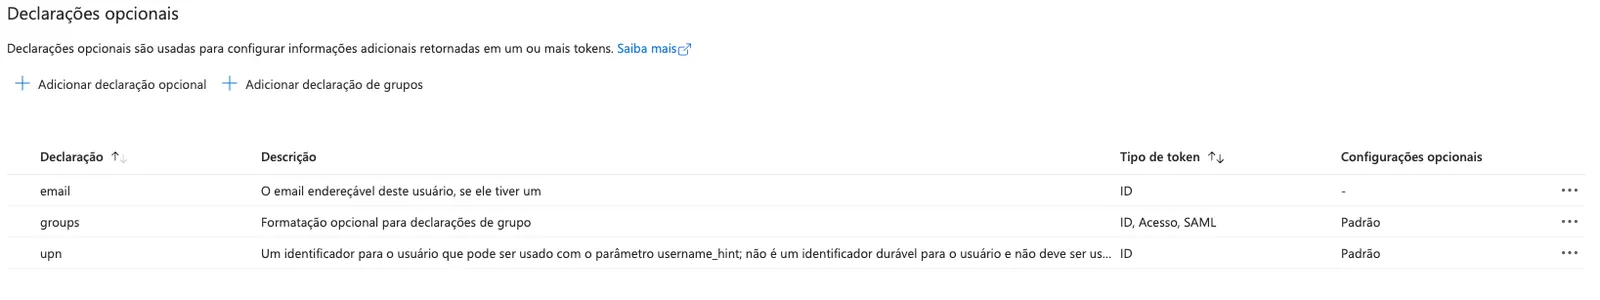
- Token configuration:
- Add groups claim → Security groups, formato Group ID no ID token;
- Add optional claim (ID token) →
emaileupn.
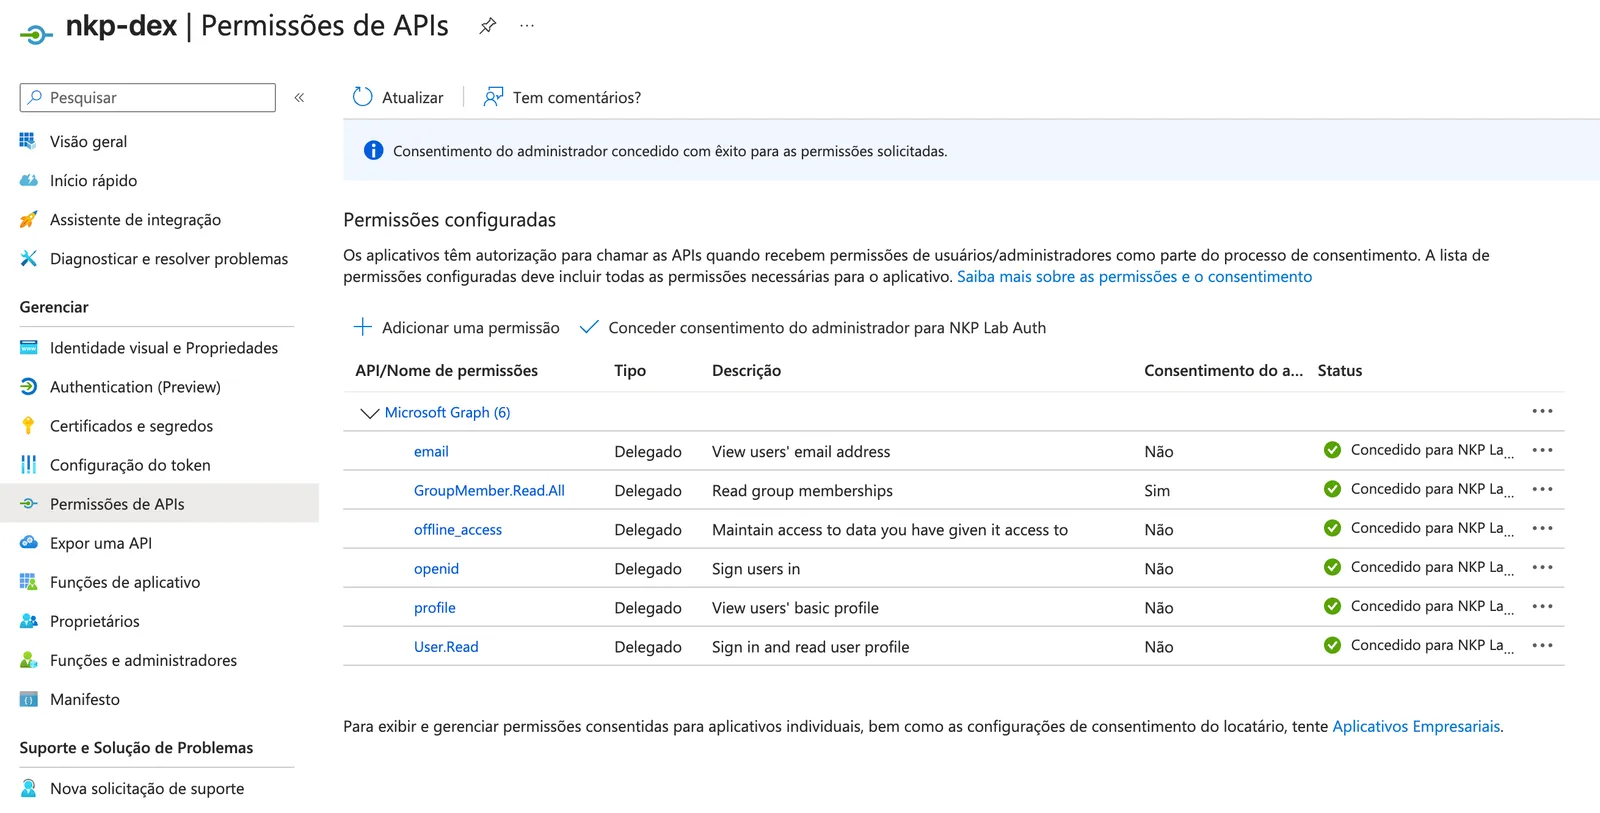
- API permissions → Microsoft Graph, permissões delegadas:
openid,profile,email,offline_access,User.ReadeGroupMember.Read.All. Depois, Grant admin consent.
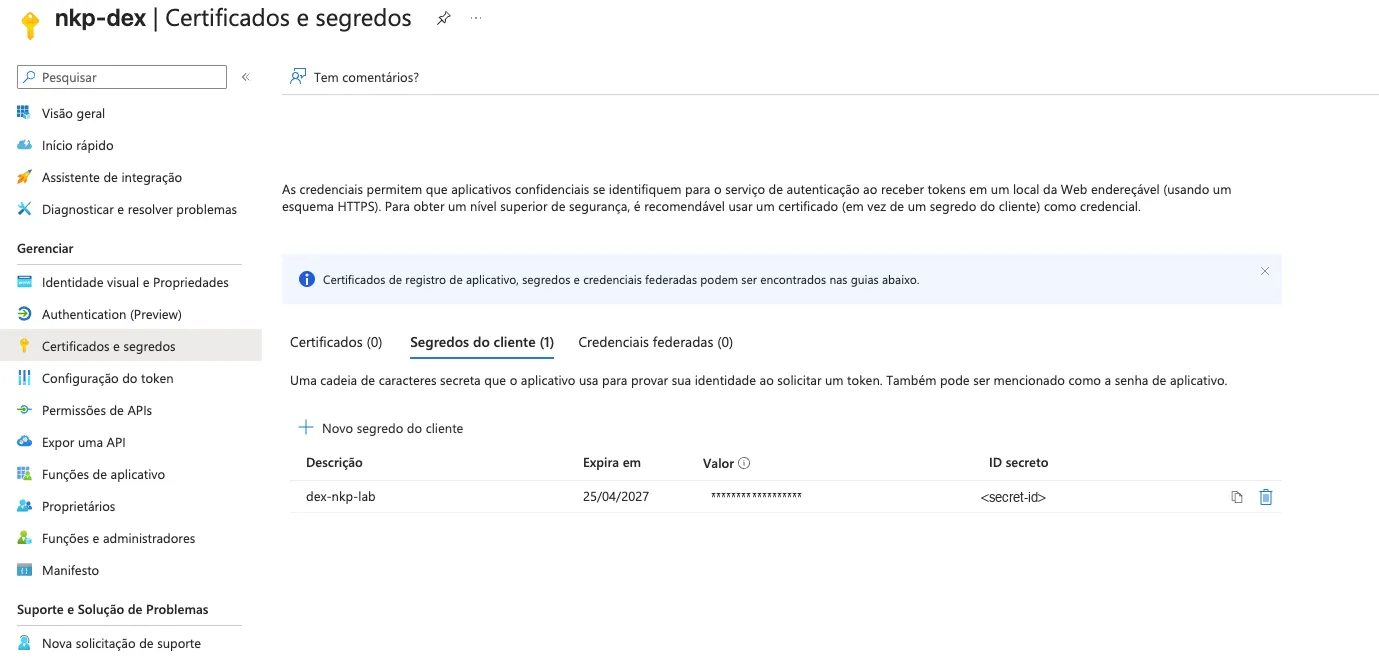
- Certificates & secrets → New client secret. Anote a data de validade e crie um lembrete 30 dias antes.
Boa prática: conceda o consentimento do administrador
Sem o admin consent, cada usuário vê, no primeiro login, uma tela da Microsoft pedindo permissão para “perfil básico” e “acesso contínuo”. Com o consentimento concedido em nome da organização, essa tela some para todos.
Boa prática: copie o “Valor” do segredo, não o “ID secreto”
A tela de Certificates & secrets mostra duas colunas parecidas. O NKP precisa do Valor, que só aparece uma vez, logo depois de criar o segredo. Guarde-o direto no cofre de senhas. Se o login voltar com AADSTS7000215 invalid client secret, a causa quase sempre é essa.
Anote três valores para o próximo passo: o Tenant ID, o Client ID do app e o Object ID de cada grupo. O Entra manda no token o ID do grupo, não o nome.
2. O Entra ID como Identity Provider no NKP
No Kommander, logado como admin local: Identity Providers → Add Identity Provider → OIDC.
| Campo | Valor | Detalhe |
|---|---|---|
| Name | Entra ID | Vira o texto do botão na tela de login |
| Issuer URL | https://login.microsoftonline.com/<tenant-id>/v2.0 | |
| Client ID | o Client ID do app | |
| Client Secret | o Valor do segredo | |
| Username Key | email | O usuário aparece no NKP pelo e-mail |
| Get User Info | marcado | |
| Insecure Enable Groups | marcado | Sem ele, o Dex descarta o claim groups |
| Insecure Skip Email Verified | marcado | O Entra não envia o claim email_verified |
| Workspaces | todos |
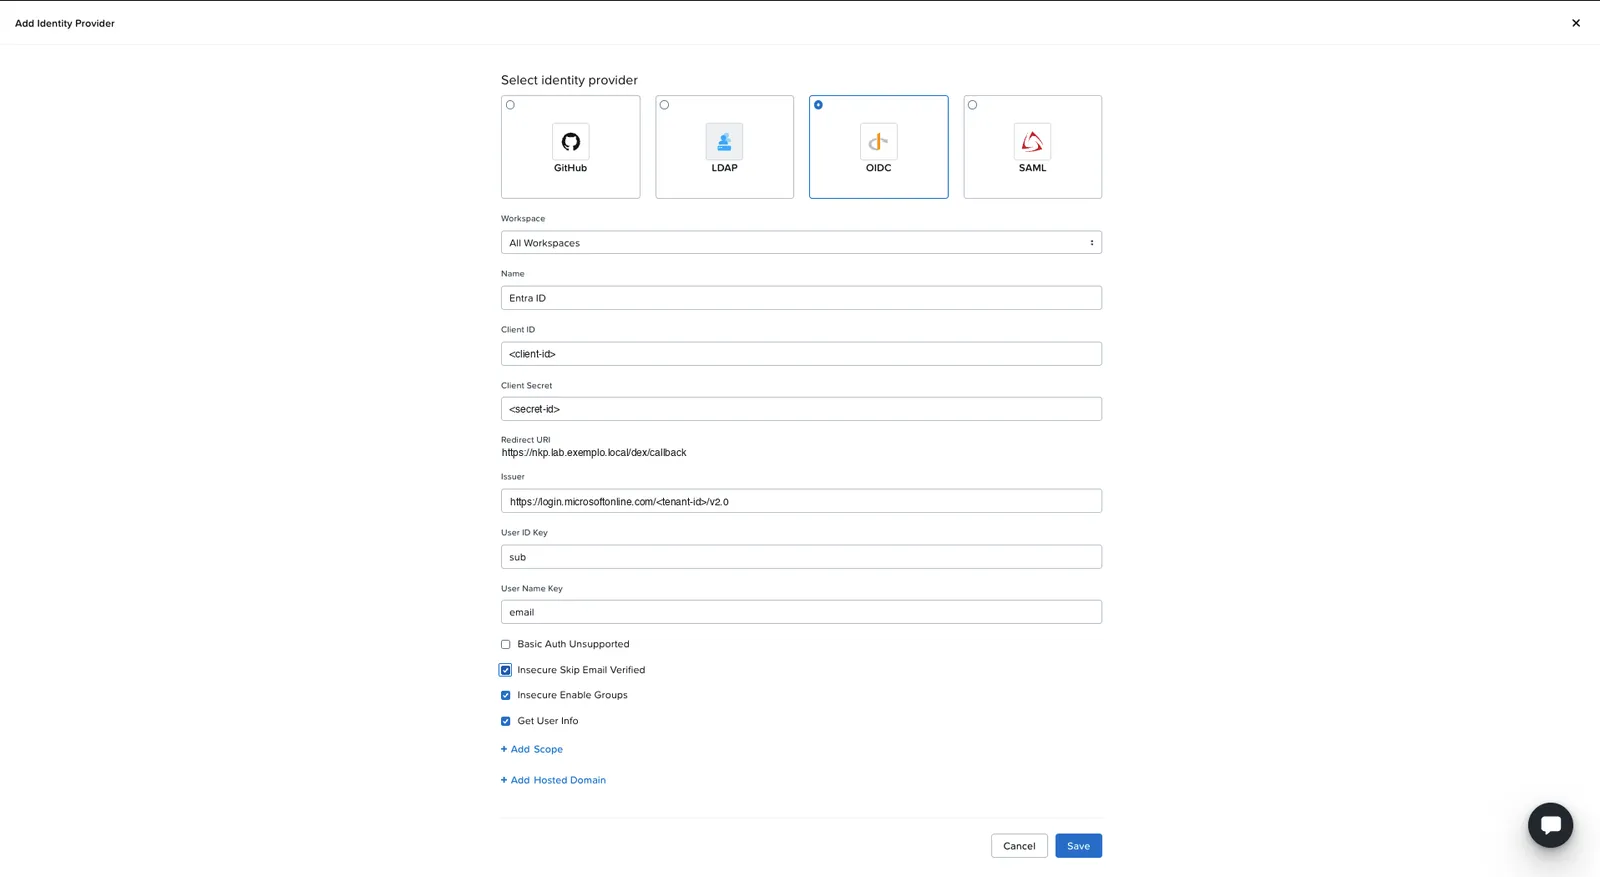
Neste print, o campo Client Secret recebeu o ID secreto do Entra, e não o Valor: é o detalhe da dica do passo 1. No lab, a correção foi pelo Edit do Identity Provider, que deixa os campos de Client ID e Client Secret vazios para preservar os valores anteriores.
Antes de salvar, confira o Redirect URI que o formulário mostra: ele tem de ser exatamente o cadastrado no app do Entra. Se o NKP mostrar um IP e o Entra tiver o nome, o login volta com AADSTS50011.
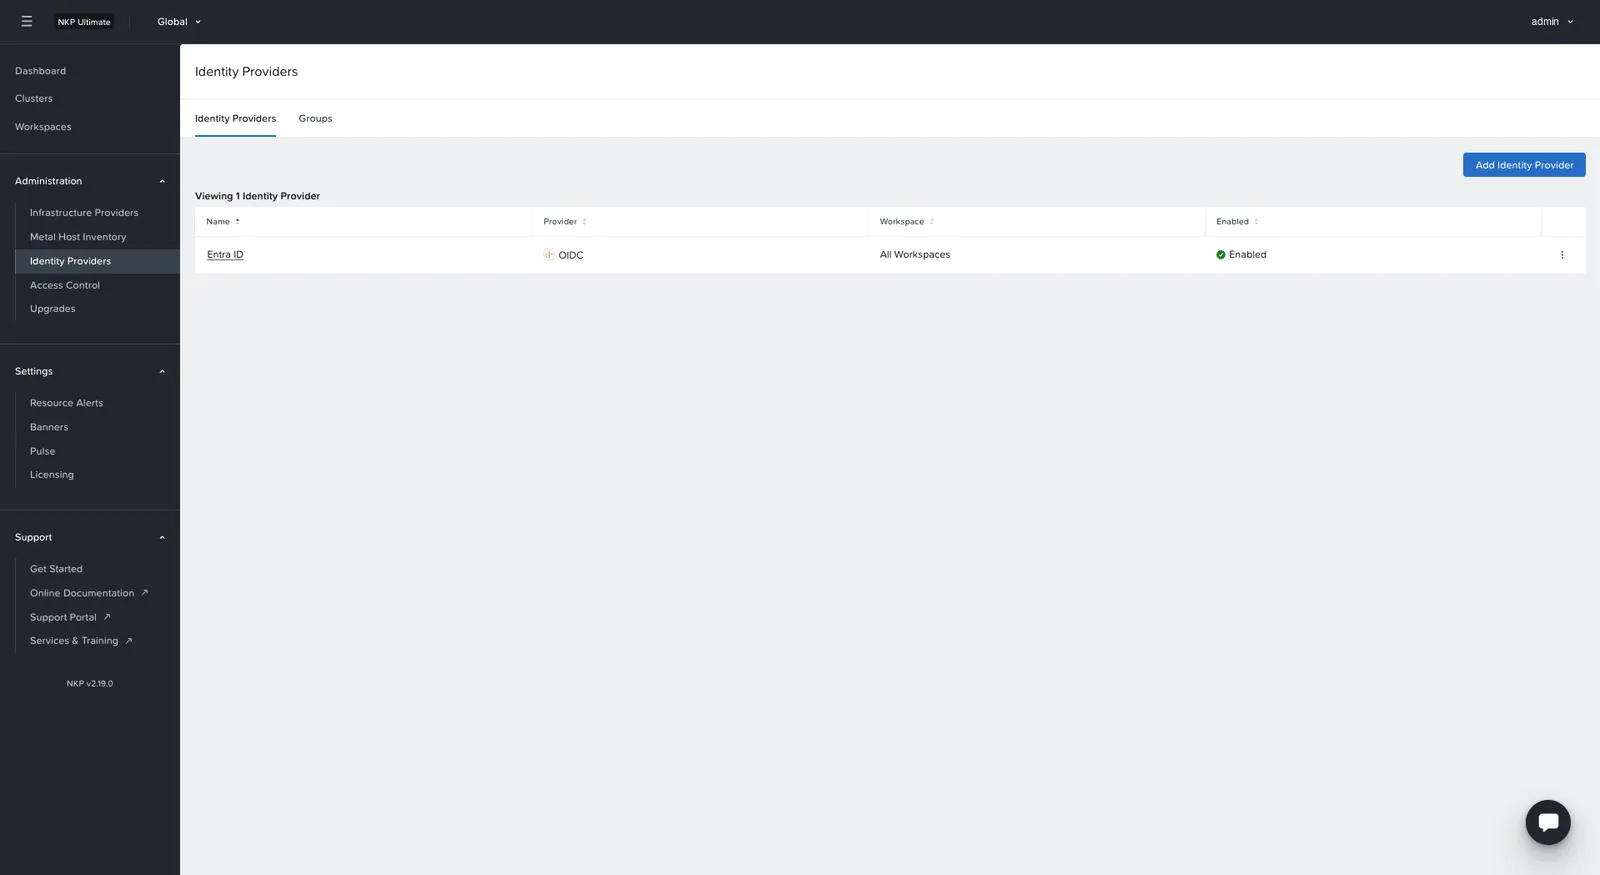
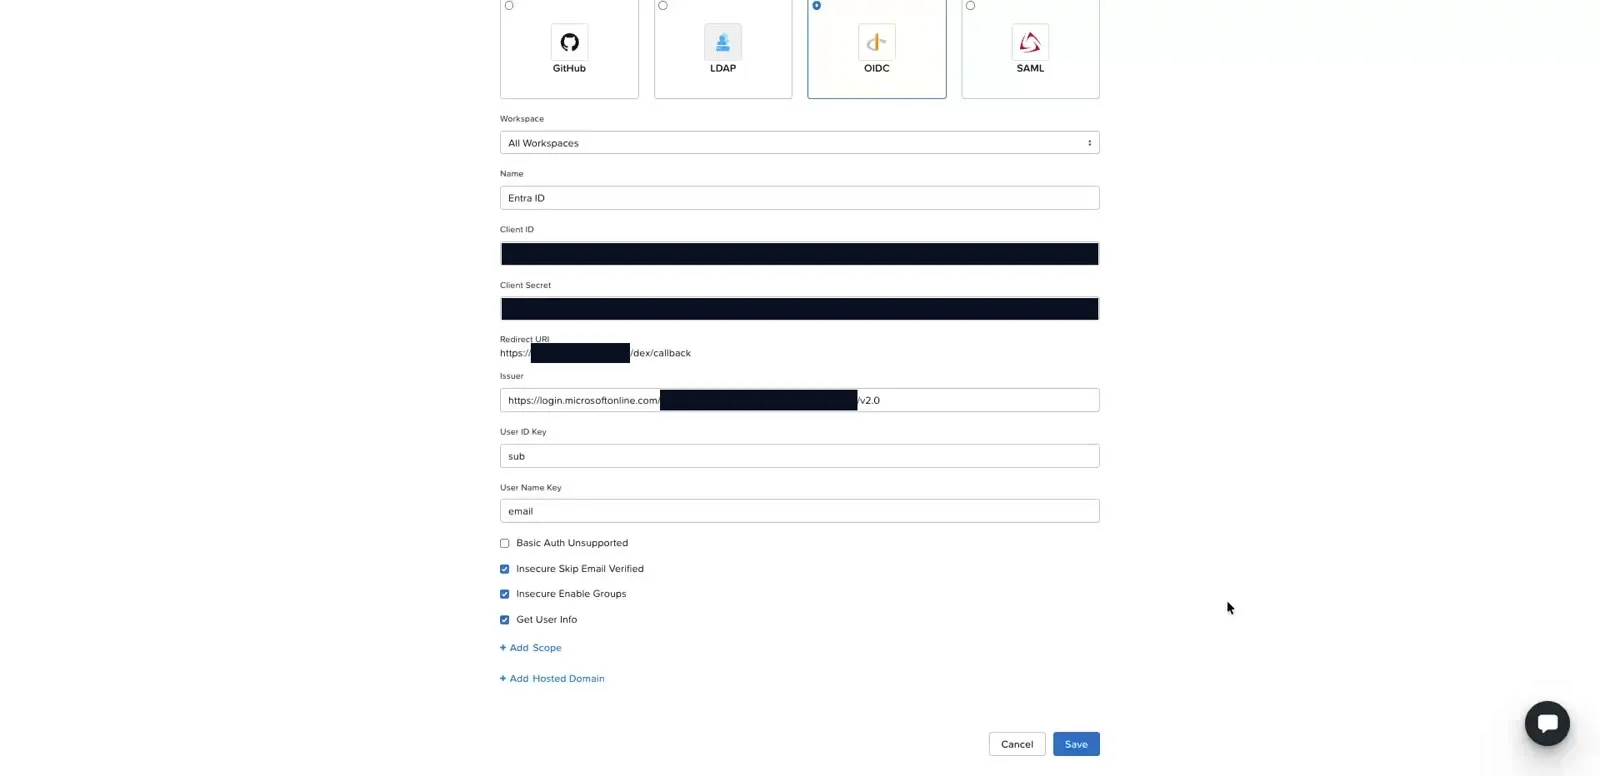
O cadastro completo no Kommander, em 31 segundos (vídeo sem áudio, com os identificadores ocultos):
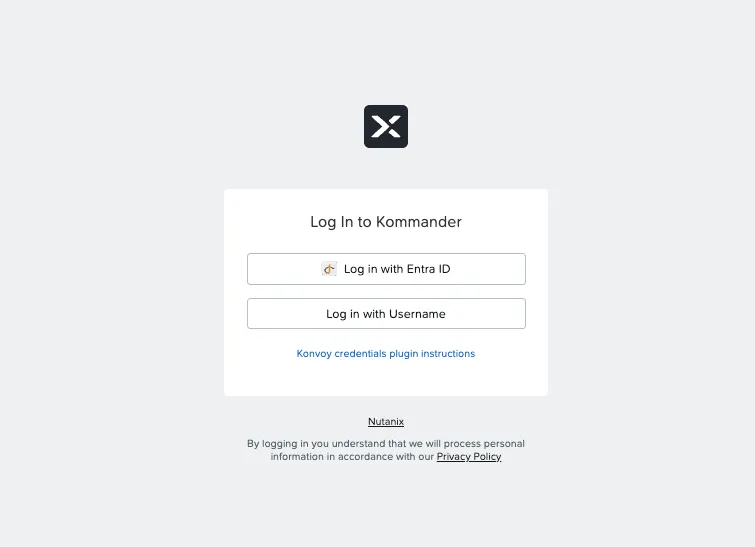
O painel do NKP fica em /dkp/kommander/dashboard. Nele, a tela de login ganha o botão Log in with Entra ID, ao lado do login local:
| Antes | Depois |
|---|---|
 |  |
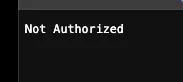
O primeiro teste é com a Eva, que não está em nenhum grupo. Ela entra com e-mail e senha no Entra e volta para o NKP com “Not Authorized”. É o resultado esperado e prova a separação: autenticada não é autorizada. Esse teste também valida o segredo, o redirect e o issuer de uma vez.
Boa prática: um usuário por janela anônima
A sessão anônima do navegador vale enquanto houver qualquer janela anônima aberta. Antes de testar outro usuário, feche todas e abra uma nova. Na tela “Continuar conectado?” do Entra, responda Não. Sem isso, o teste do próximo usuário reaproveita a sessão do anterior.
3. Os grupos do NKP: oidc: + Object ID
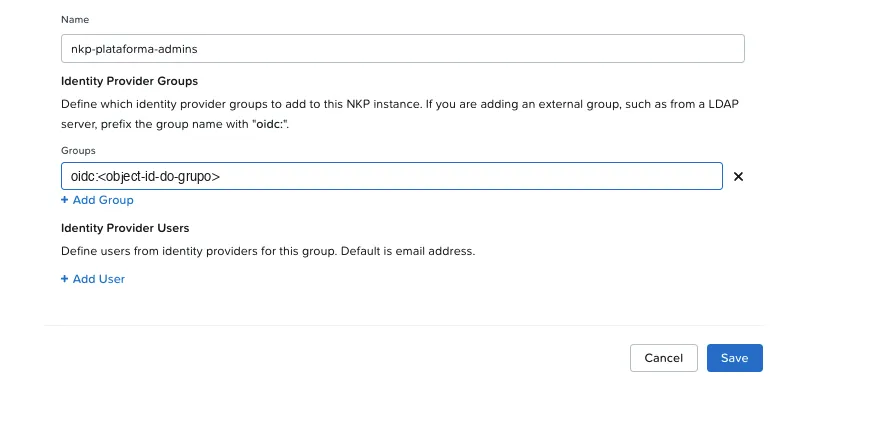
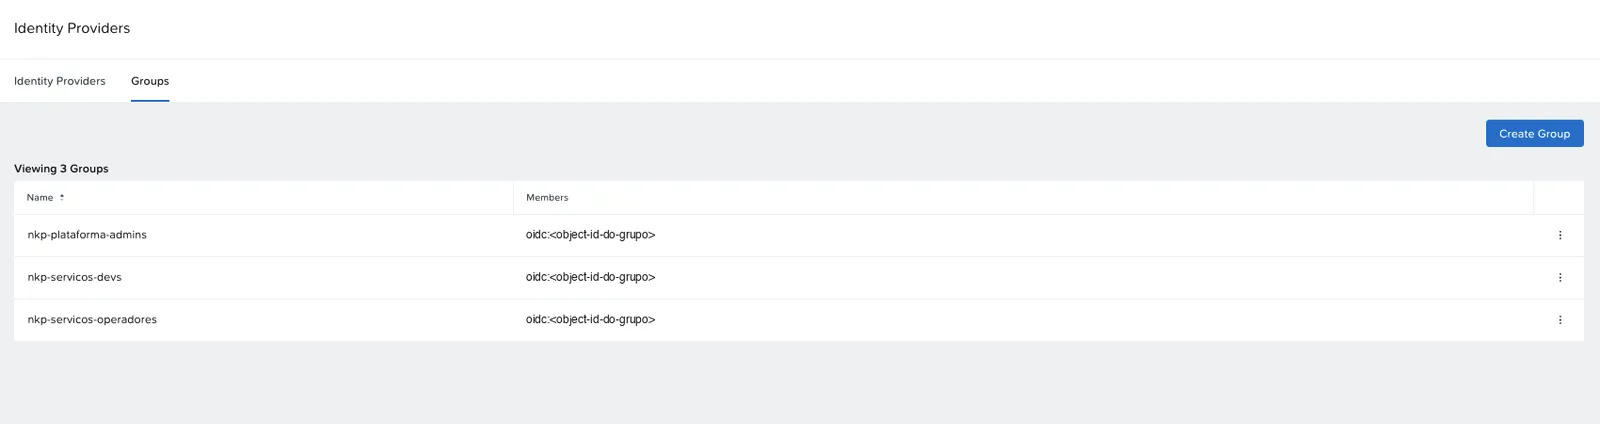
Identity Providers → Groups → Create Group. Para cada grupo do Entra, um grupo no NKP, com o mesmo nome (fica legível) e, em Identity Provider Groups, o valor oidc:<Object ID do grupo>. O prefixo oidc: é o que o NKP acrescenta aos grupos que chegam pelo conector OIDC, e a própria tela orienta isso.
Um grupo do NKP sozinho não dá permissão nenhuma. O acesso vem do binding, em um de três níveis: global (todos os clusters), workspace (os clusters de um time) ou projeto (um namespace distribuído aos clusters do workspace).
4. Admin da plataforma: a Ana
Access Control global → Cluster Role Bindings → grupo nkp-plataforma-admins:
- Cluster Admin Role: admin em todos os clusters gerenciados;
- dkp-kommander-admin: admin do painel do Kommander.
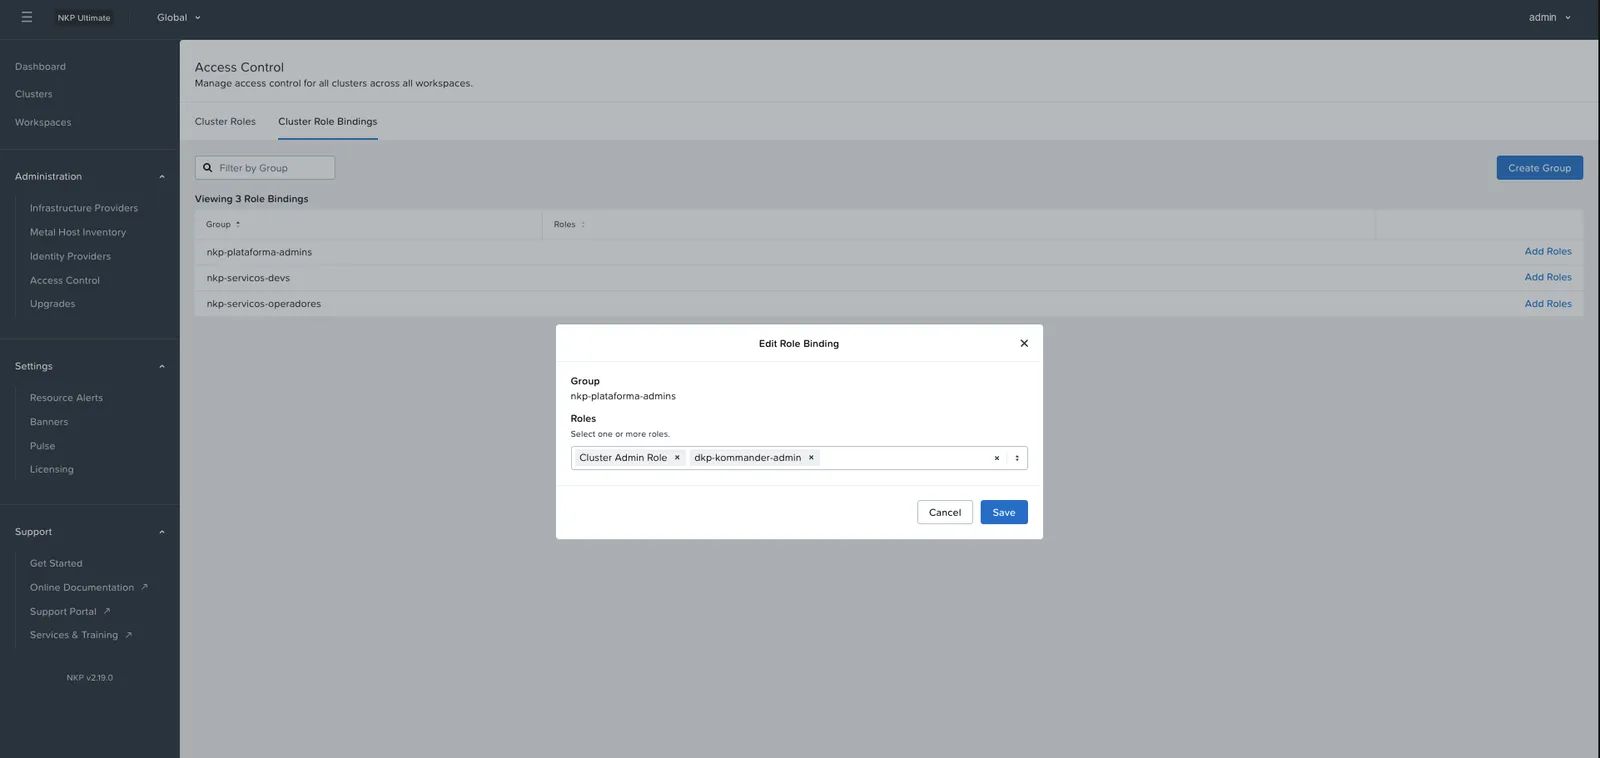
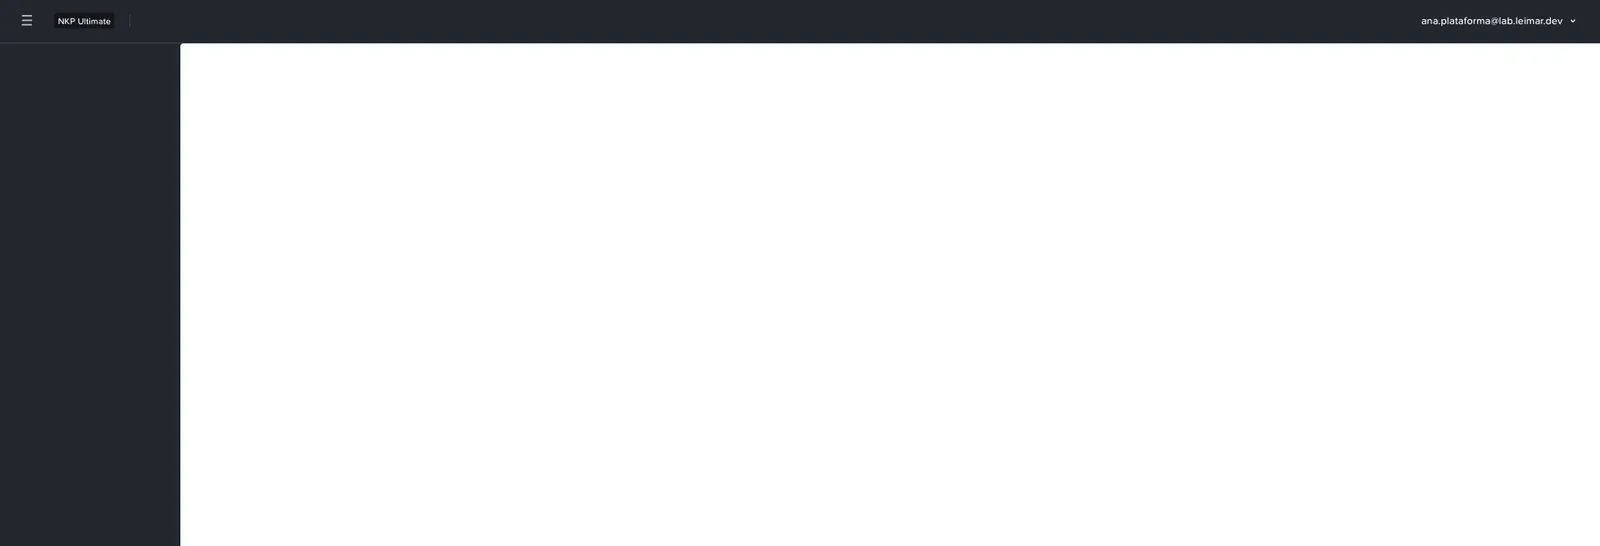
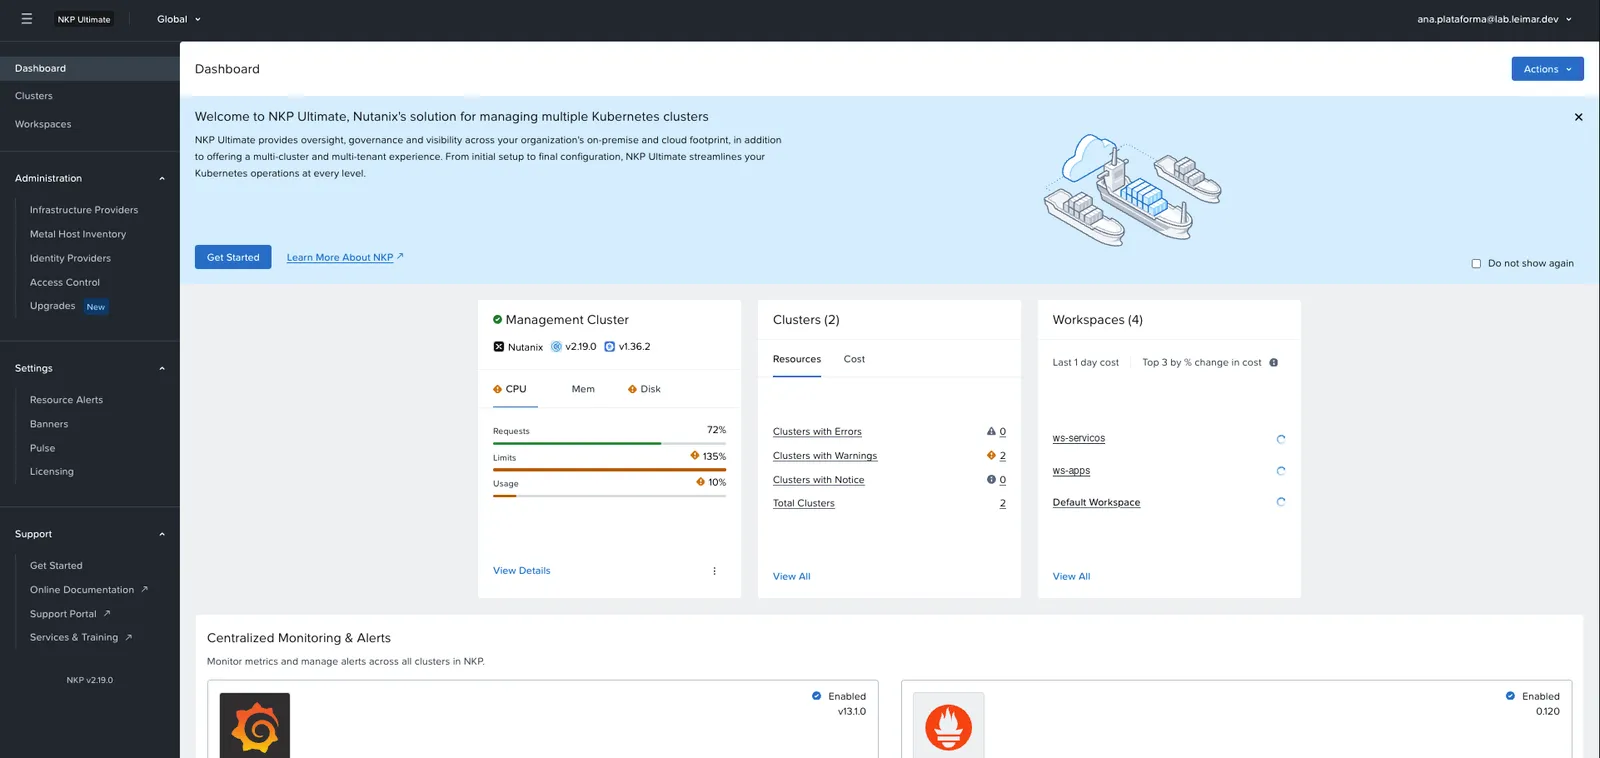
As duas fazem par. Com só o dkp-kommander-admin, a Ana passou da autorização do painel, mas a tela ficou em branco: o painel consulta os clusters com as permissões de quem está logado, e faltava o papel nos clusters. Com as duas, o painel completo apareceu em menos de 5 minutos, o tempo de o NKP federar o papel para os clusters.
| Só dkp-kommander-admin | Cluster Admin Role + dkp-kommander-admin |
|---|---|
 |  |
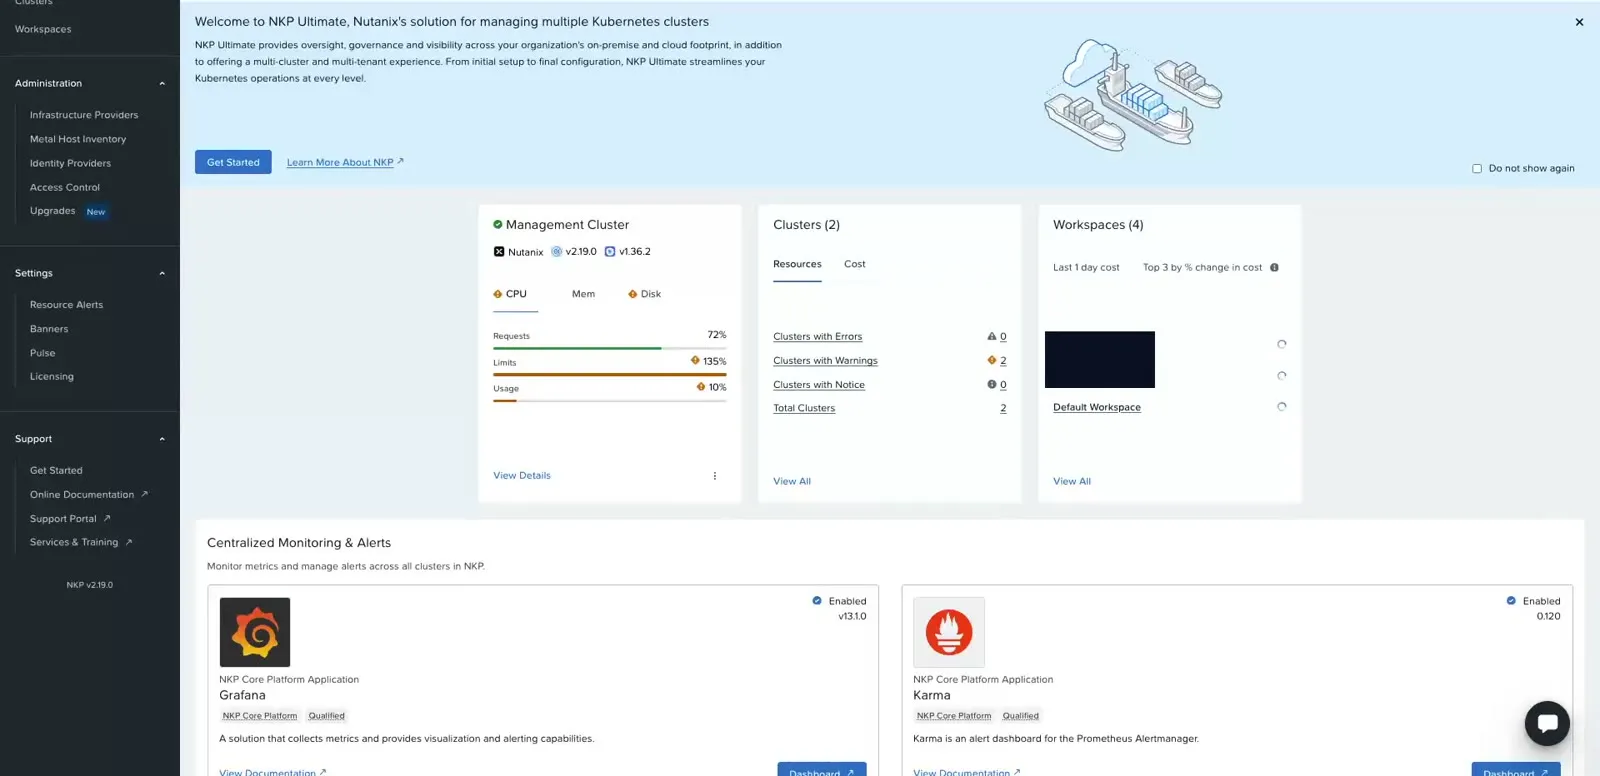
O login da Ana pelo Entra ID, do botão ao painel completo (vídeo sem áudio, com os nomes internos ocultos):
5. Operador do workspace: o Bruno
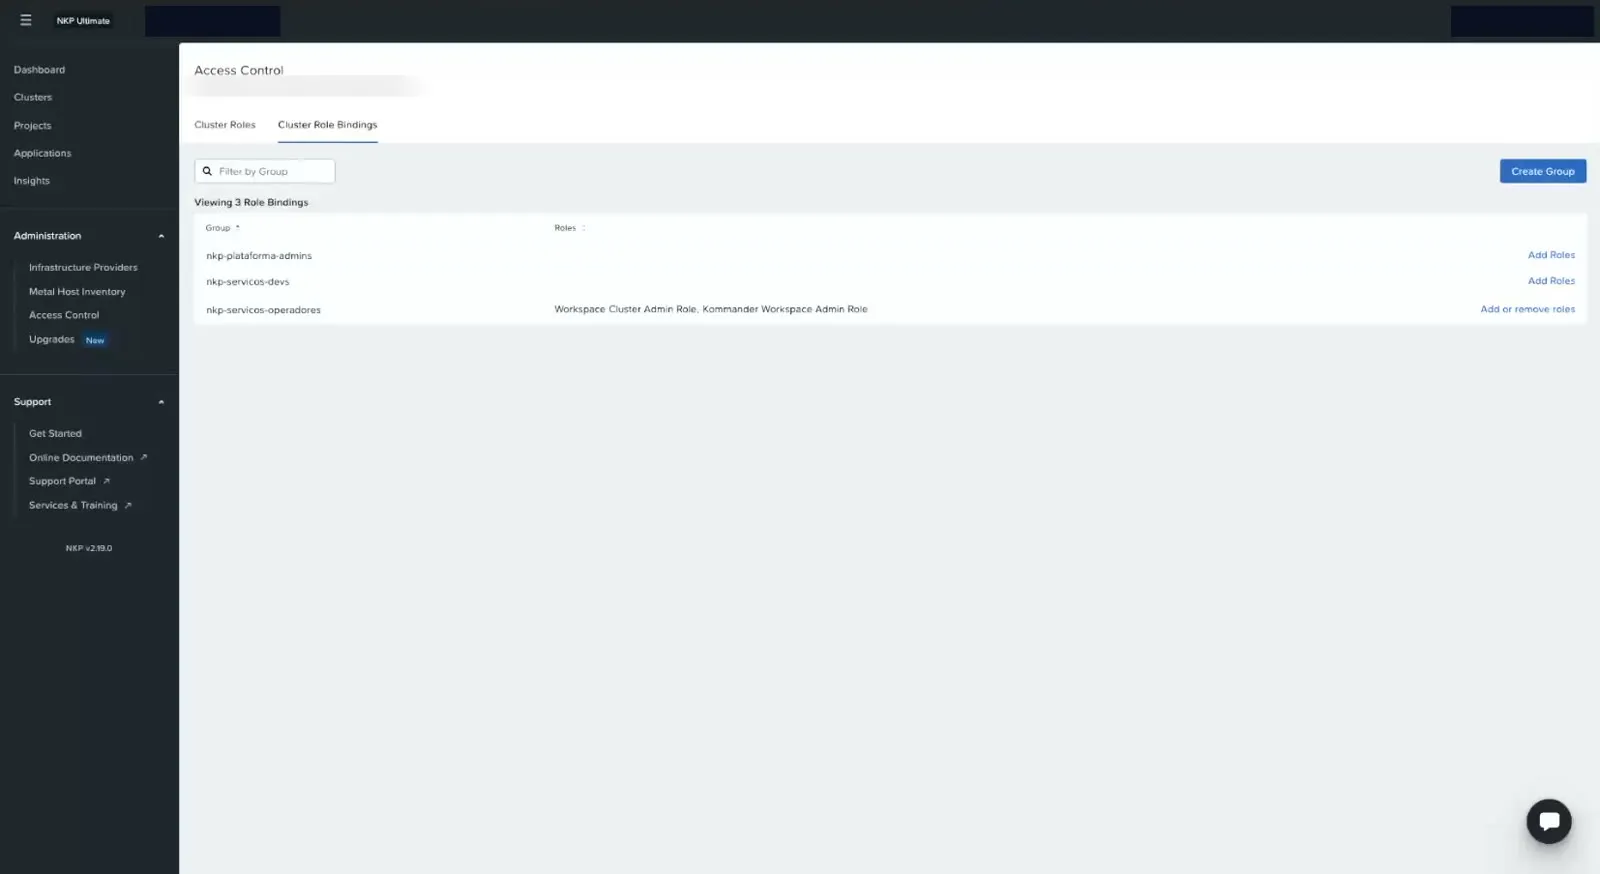
O Bruno opera o cluster do workspace de serviços e não deve ver o resto da plataforma. O binding é no workspace: seletor de workspace → Access Control → Cluster Role Bindings → grupo nkp-servicos-operadores. A primeira escolha foi a Workspace Cluster Admin Role + Kommander Workspace Admin Role:
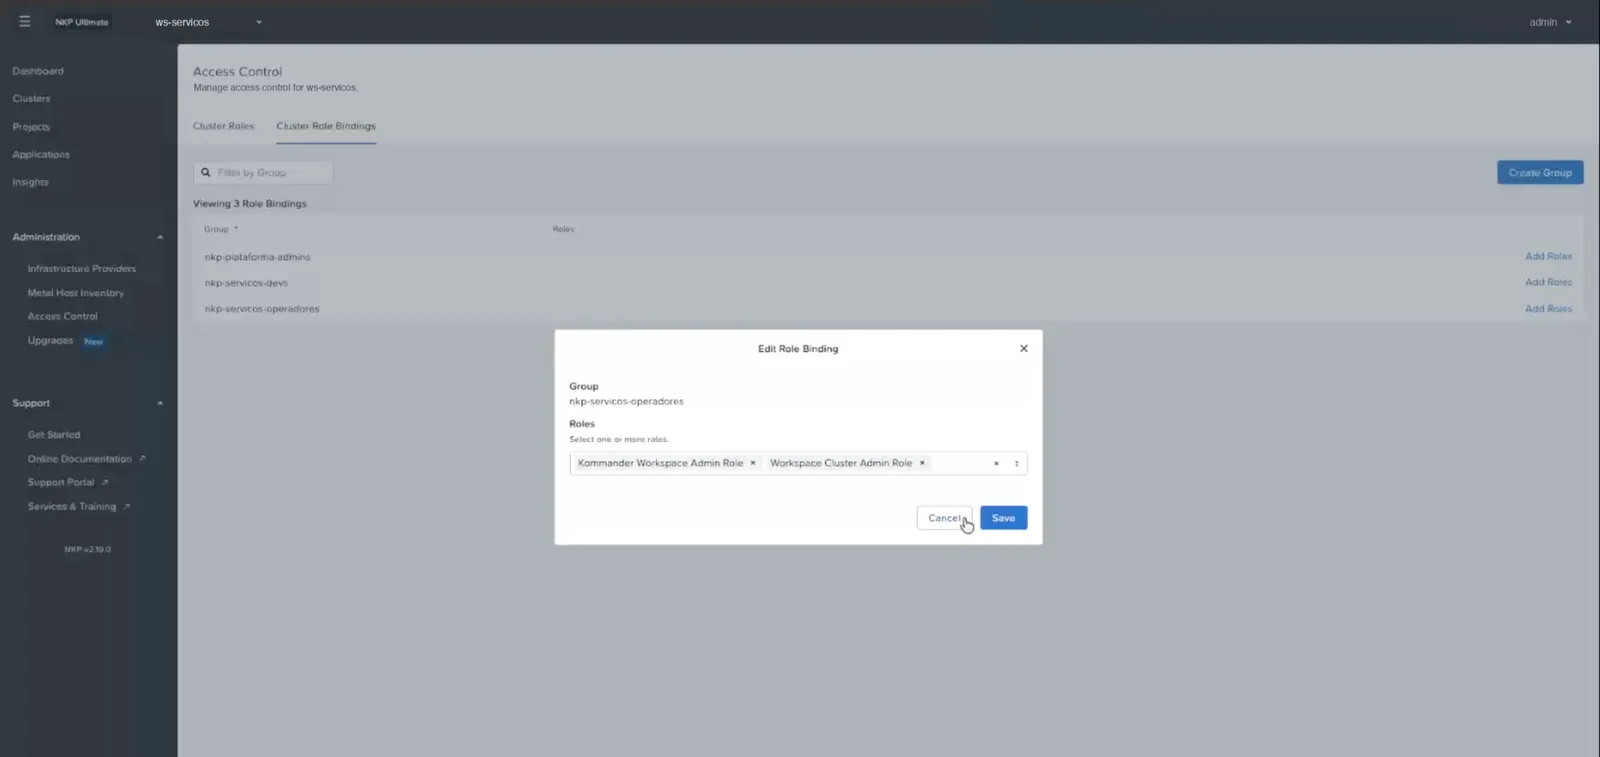
O binding no painel, com essa primeira escolha de papéis:
No painel, o resultado foi o esperado já na primeira configuração: o seletor de workspace do Bruno lista só o workspace de serviços, sem o Global e sem os outros.
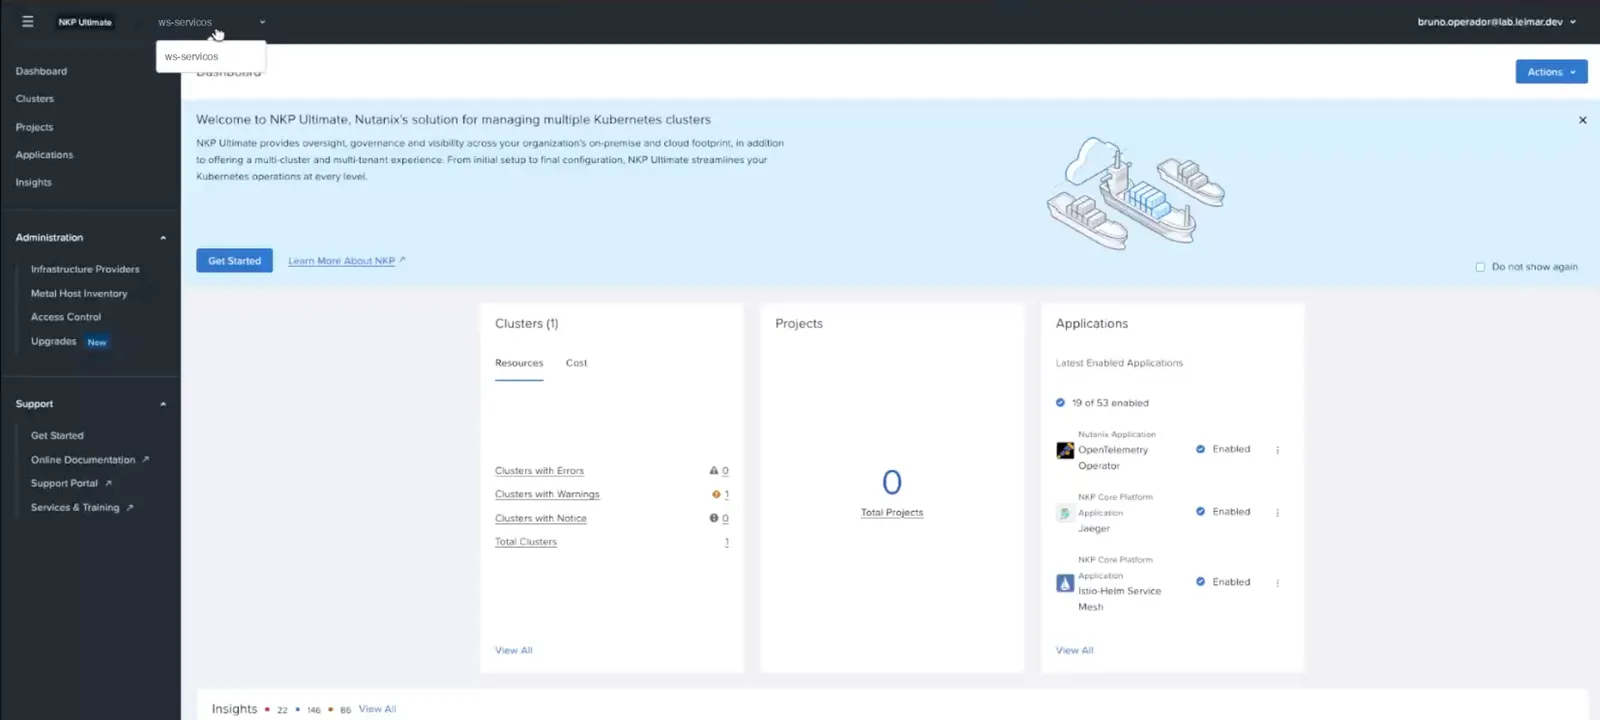
O login do Bruno, que cai direto no workspace dele:
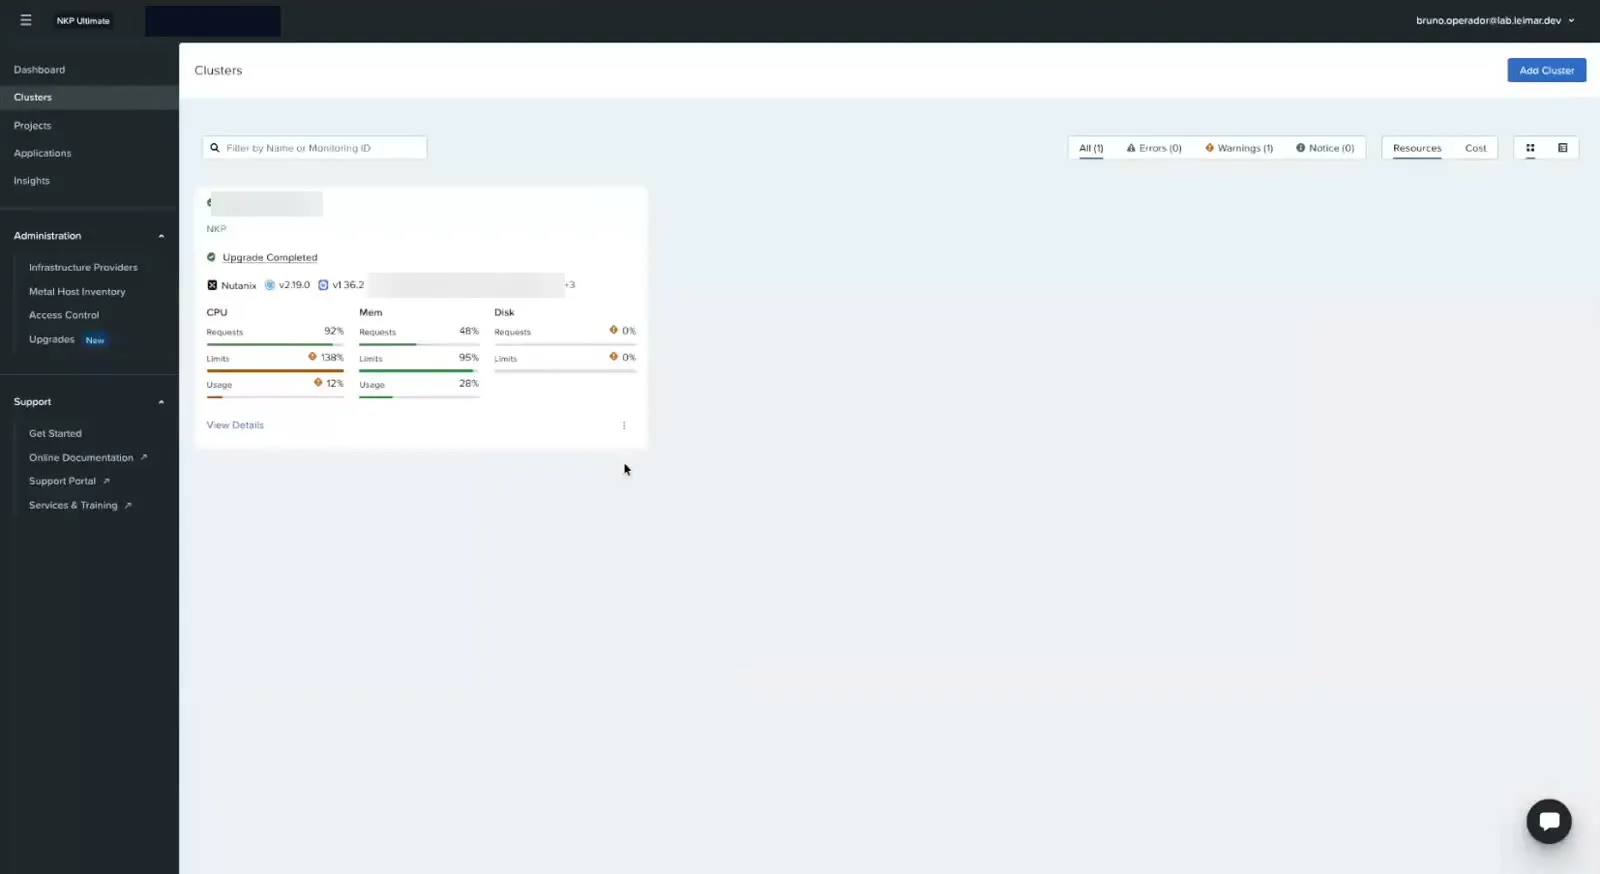
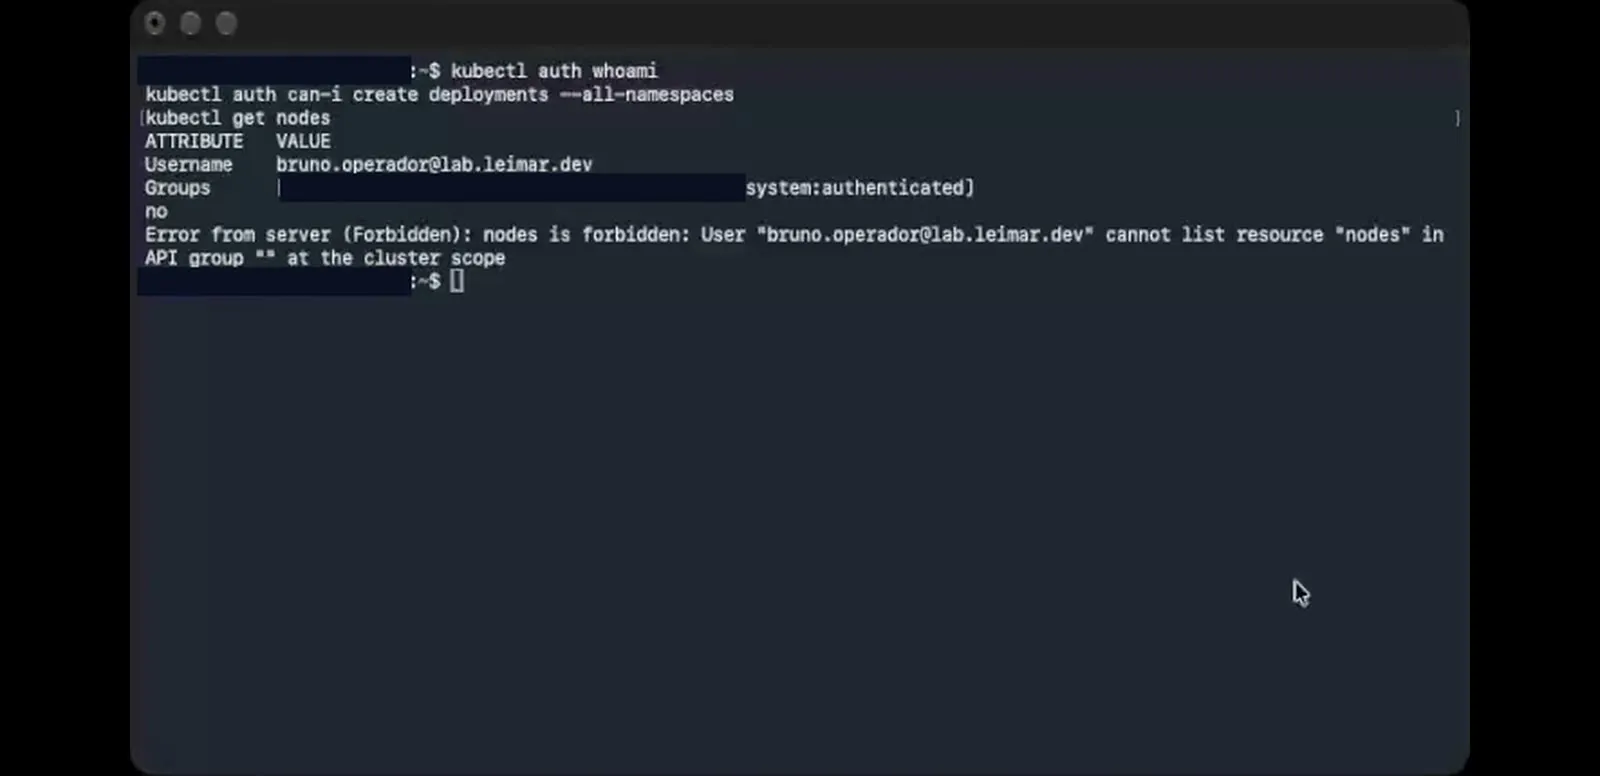
No kubectl, a escolha do papel faz diferença. A lista de papéis do workspace tem cerca de 30 nomes parecidos. No NKP 2.19, a Workspace Cluster Admin Role padrão é uma role agregada: ela não tem regras próprias e recebe as das roles marcadas com aggregate-to-cluster-admin. No cluster, isso resultou em acesso aos recursos do Cluster API e às URLs do painel, mas não aos recursos do núcleo do Kubernetes: can-i create deployments deu no e get nodes deu Forbidden. O papel de admin global da Ana, ao contrário, tem regras * explícitas.
Com essa role padrão, o Bruno autentica pelo Entra, mas o kubectl responde no e Forbidden (vídeo gravado antes da correção; os comandos de kubeconfig, que contêm o token, foram cortados):
A solução foi uma Workspace Role customizada, criada pelo painel (Access Control → Roles → Create Role), do tipo Cluster Role, com duas regras: todos os recursos e verbos, e todas as nonResourceURLs.
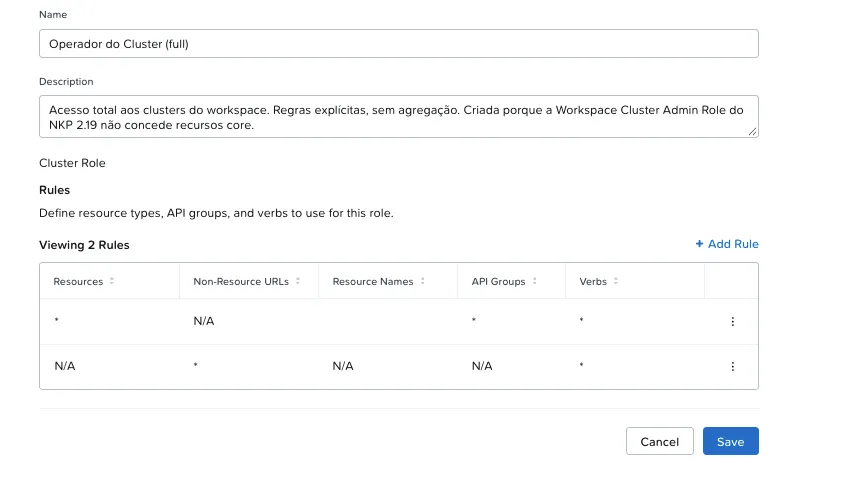
O binding final do grupo trocou a Workspace Cluster Admin Role por essa role e manteve a Kommander Workspace Admin Role (o painel do workspace). O NKP federou a role nova para o cluster em menos de 1 minuto:
# nomes dos nós e Object ID anonimizados$ kubectl auth whoamiATTRIBUTE VALUEUsername [email protected]Groups [oidc:<object-id-do-grupo> system:authenticated]$ kubectl auth can-i create deployments --all-namespacesyes$ kubectl get nodesNAME STATUS ROLES AGE VERSIONcluster-servicos-control-plane-1 Ready control-plane 3d2h v1.36.2cluster-servicos-control-plane-2 Ready control-plane 3d2h v1.36.2cluster-servicos-control-plane-3 Ready control-plane 3d2h v1.36.2cluster-servicos-worker-1 Ready <none> 3d2h v1.36.2cluster-servicos-worker-2 Ready <none> 3d2h v1.36.2cluster-servicos-worker-3 Ready <none> 3d2h v1.36.2Boa prática: teste o papel antes de entregar o acesso
Como admin, pergunte ao cluster fingindo ser o grupo: kubectl auth can-i create deployments -A --as=teste --as-group='oidc:<object-id>'. Foi assim que a role agregada apareceu em segundos, sem depender do login do usuário.
6. Dev do projeto: a Carla
A Carla trabalha só no namespace de um projeto. No workspace de serviços: Projects → Create Project (app-demo, colocado só no cluster de serviços). O NKP cria o namespace app-demo-mkgxc no cluster. No projeto, o grupo nkp-servicos-devs recebe App Deployer (cria e altera workloads) + Kommander Project Edit (o projeto no painel).
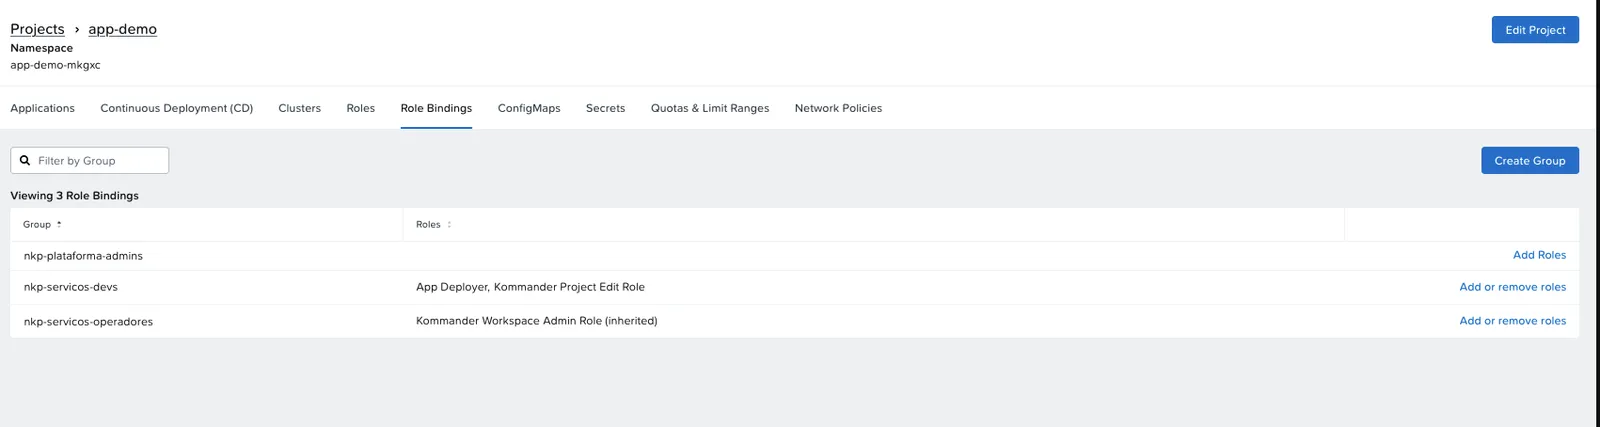
Para um dev só de projeto usar o painel, são três bindings, um em cada nível:
| Nível | Papel | O que libera |
|---|---|---|
| Global | dkp-kommander-view | A “porta”: a URL do painel (/dkp/kommander/dashboard) |
| Workspace | Kommander Workspace View | Ler o workspace e a lista de projetos |
| Projeto | App Deployer + Kommander Project Edit | Trabalhar no namespace do projeto |
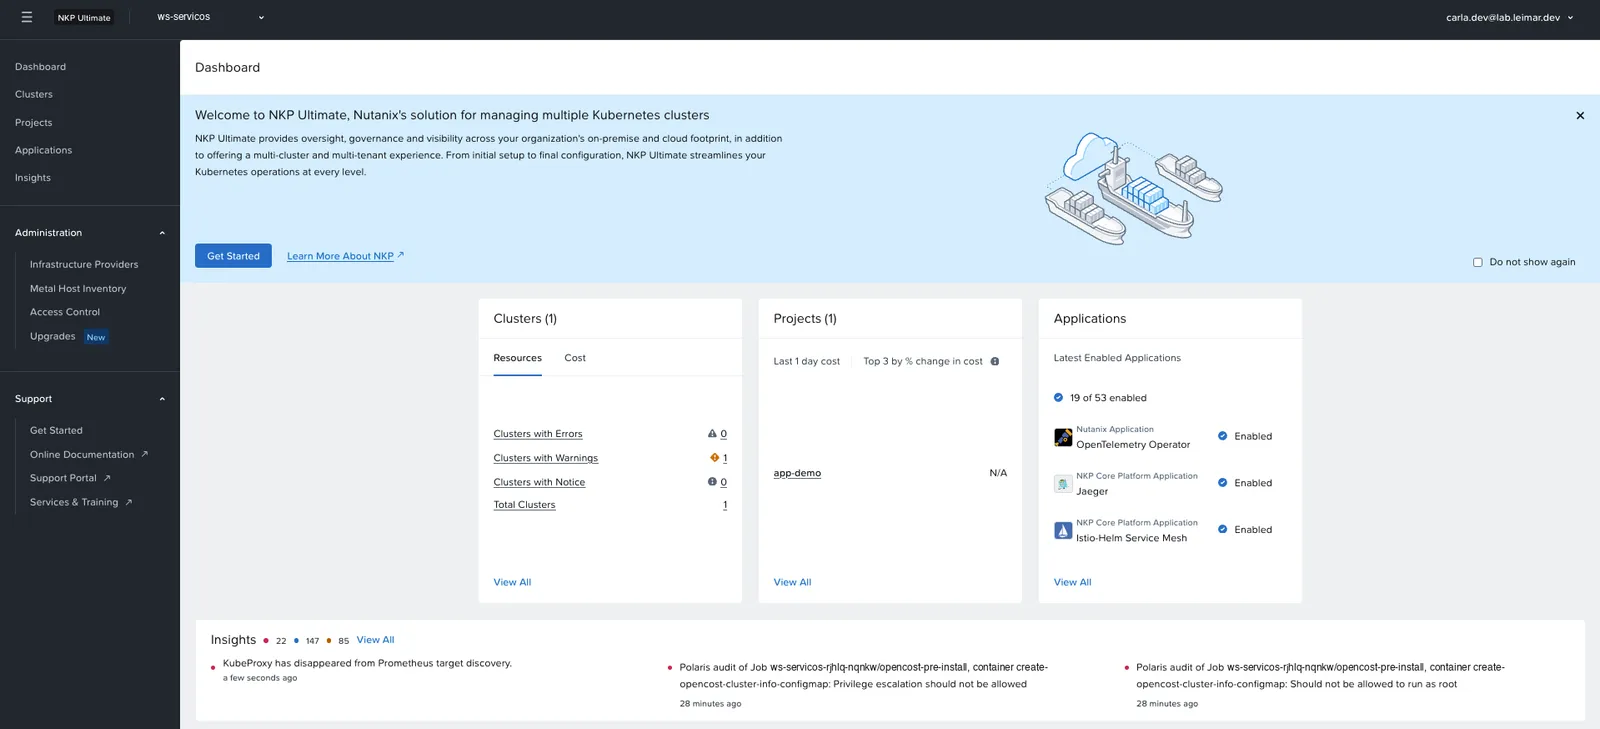
Os papéis de workspace já trazem a “porta” embutida; os de projeto não. Por isso, só com o binding do projeto a Carla recebeu “Not Authorized”; com a porta e sem a leitura do workspace, a tela ficou em branco. Com os três, ela vê o workspace de serviços e o projeto dela:
$ kubectl auth can-i create deployments -n app-demo-mkgxcyes$ kubectl auth can-i create deployments -n defaultno$ kubectl get nodesError from server (Forbidden): nodes is forbidden: User "[email protected]" cannot list resource "nodes" in API group "" at the cluster scope$ kubectl create deployment podinfo --image=ghcr.io/stefanprodan/podinfo:6.7.1 -n app-demo-mkgxcdeployment.apps/podinfo created$ kubectl get pods -n app-demo-mkgxcNAME READY STATUS RESTARTS AGEpodinfo-7f5848f5f6-7ztzk 1/1 Running 0 1sBoa prática: privilégio mínimo na “porta”
O dkp-kommander-view libera leitura em /dkp/*. Para um perfil de dev mais restrito, crie uma NKP Role só com /dkp/kommander/dashboard* e use-a no lugar dele.
7. kubectl com o login do Entra
No painel, o menu do usuário tem Generate Token: escolha o cluster e copie os comandos que montam o kubeconfig. O token é emitido pelo Dex com os grupos do Entra e vale 24 horas (no token da Ana, exp − iat = 86.400 s). O kubeconfig aponta para o kube-oidc-proxy do cluster escolhido.
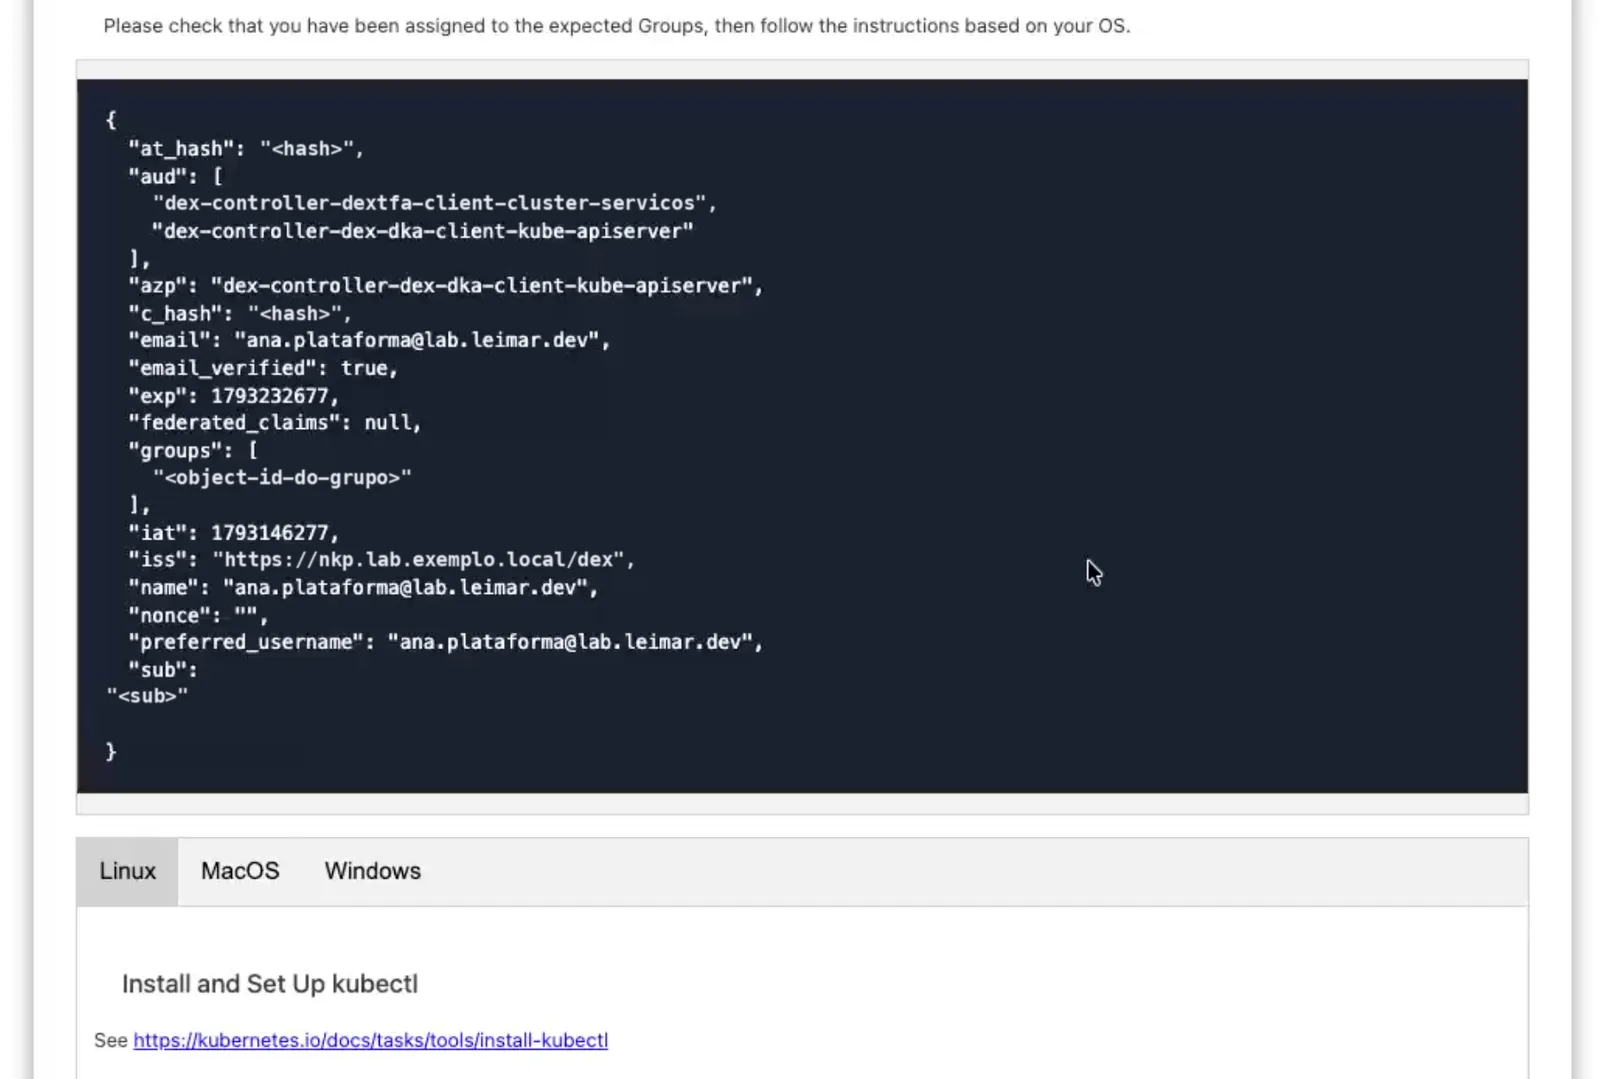
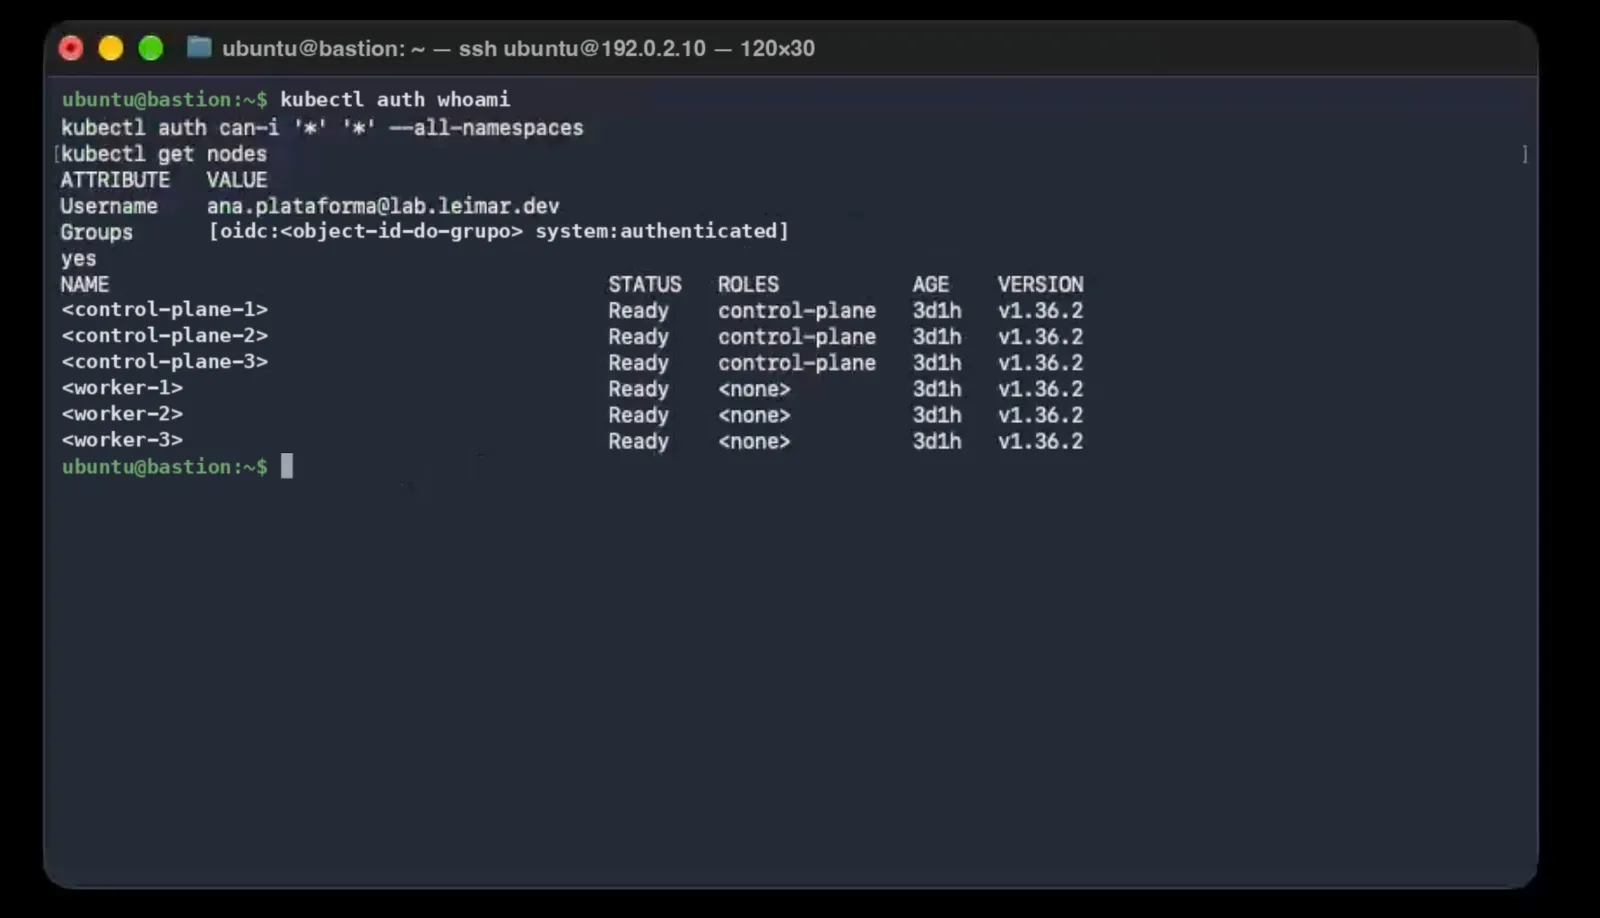
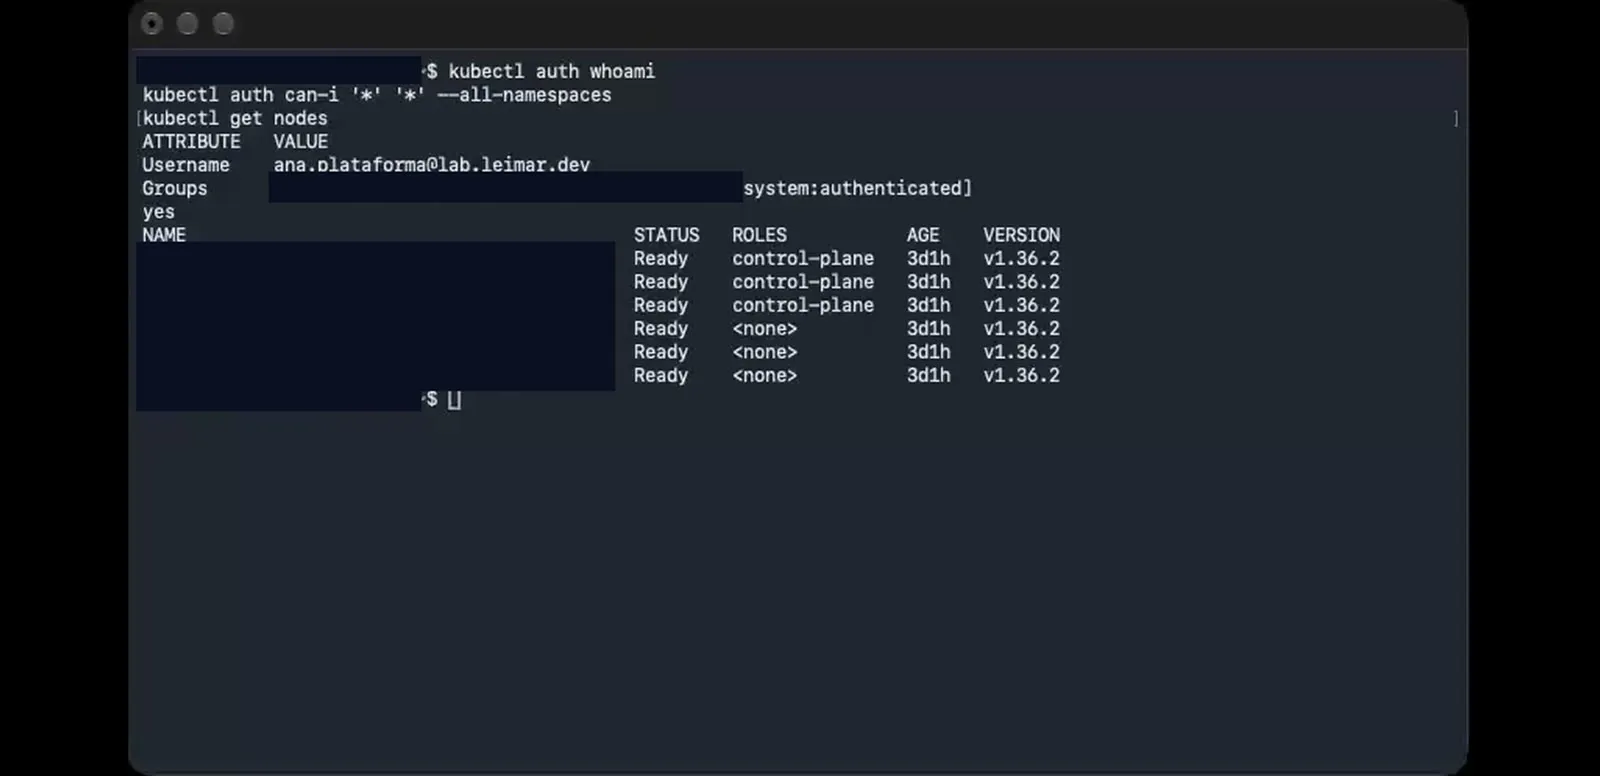
O fluxo inteiro da Ana, do Generate Token ao kubectl get nodes (os comandos de kubeconfig, que contêm o token, foram cortados):
Boa prática: um arquivo de kubeconfig por usuário
Os comandos do Generate Token gravam no kubeconfig ativo. Antes de colar, rode export KUBECONFIG=~/.kube/<usuario>.conf. Assim o seu ~/.kube/config de administrador continua intacto.
Os números
| Medida | Valor |
|---|---|
| Do Identity Provider salvo ao primeiro login pelo Entra | 12 min |
| Licença do Entra ID usada | Free (MFA por Security Defaults) |
| Saída do management para a Microsoft (pod de teste) | 20 de 20 HTTP 200; DNS em 3–10 ms |
| Permissões delegadas do Graph no app | 6, com consentimento do administrador |
| Papéis de workspace disponíveis no painel | ~30 |
| Federação de um papel global para os clusters | < 5 min |
| Federação da Workspace Role customizada | < 1 min |
| Validade do token do Generate Token | 24 h |
| Bindings para um dev só de projeto usar o painel | 3 (global, workspace, projeto) |
O que aprendi
- Autenticação e autorização ficam em lugares diferentes. O Entra diz quem é a pessoa (com MFA); o NKP diz o que o grupo dela pode fazer. A Eva prova isso no primeiro teste.
- Grupos, sempre. O token traz o Object ID; o NKP usa
oidc:<ID>. Entrar ou sair de um grupo no Entra muda o acesso a partir do próximo token, sem tocar no NKP. - Papel de painel e papel de cluster andam juntos. O painel consulta os clusters com as permissões de quem está logado.
- Confira o que um papel concede antes de usá-lo. No NKP 2.19, a Workspace Cluster Admin Role padrão é agregada; para um operador com acesso total ao cluster, use uma Workspace Role customizada.
- Dev de projeto precisa de três níveis. Porta global, leitura do workspace e trabalho no projeto.
- Mantenha o acesso de emergência. Admin local e kubeconfig de certificado, guardados num cofre, antes de mexer no login.
Checklist: login no NKP com o Entra ID
- Kubeconfig de certificado e senha do admin local guardados no cofre (break-glass)
- Saída do management para
login.microsoftonline.comegraph.microsoft.comtestada de um pod - Usuários do Entra com o atributo Email preenchido
- Grupos de segurança no Entra, um por perfil, com os Object IDs anotados
- App registration com Redirect URI igual ao do formulário do NKP
- Groups claim (Group ID) e optional claims
emaileupn - Permissões delegadas com
GroupMember.Read.Alle consentimento do administrador - Valor do client secret no cofre e lembrete 30 dias antes da validade
- Identity Provider OIDC com Username Key
email, Insecure Enable Groups e Insecure Skip Email Verified - Teste com uma conta sem grupo: autentica e recebe “Not Authorized”
- Grupos do NKP com
oidc:<Object ID> - Bindings testados com
kubectl auth can-i --as-groupantes de liberar - Um kubeconfig por usuário (
export KUBECONFIG) ao usar o Generate Token
O que ainda não testei
- Acesso só pelo
kubectl, sem o painel, para um usuário do Entra que não deve entrar no Kommander (o grupok8s-servicos-kubectljá existe no Entra do lab). Para exceções, o acesso por certificado do próprio cluster, preso a um namespace, está em Times no NKP com RBAC nativo e quotas. - Desligamento de um usuário: quanto tempo o acesso continua depois de desativar a conta no Entra, com o token de 24 horas.
- MFA em todo login com Acesso Condicional (Entra ID P1). Com Security Defaults, o Entra pede MFA conforme a avaliação de risco, não a cada login.
- Os mesmos perfis num cluster com licença Pro ou Starter. A receita com RBAC nativo do Kubernetes (namespace, RoleBinding para o grupo e quota), que não depende de workspaces nem de projetos, foi testada no lab e está em Times no NKP com RBAC nativo e quotas.
- A troca do client secret antes da validade, sem interromper os logins.
Referências
Nutanix
- Configure NKP single sign-on with Microsoft Entra ID (nutanix.dev)
- Integrating NKP with Microsoft Active Directory via LDAP (nutanix.dev)
- Nutanix Kubernetes Platform: datasheet e edições
- Nutanix Kubernetes Platform Guide 2.19, seções Identity Providers e Access Control (portal Nutanix)
Microsoft
Projetos e comunidade
Comentários
Os comentários usam o GitHub Discussions; é preciso ter uma conta no GitHub.